Vamos definir conceitos fundamentais sobre Digital Forensics (DF) como evidências digital, diferença entre dado vs metadado, principios em DF, importância de saber investigar artefatos do Microsoft Windows, ciclo de uma investigação e desafio encarados pelos os investigadores adicionalmente entender o que são hives e chaves, onde esses artefatos estão localizados, realizar aquisição de artefatos e analisar hives/chaves disponiveis no Windows 10 usando ferramentas Open Sources.
Status
Doing
User Name
Naftali da Costa.
Introdução à forense digital.
Segundo o NIST SP 800-86, forense digital é o processo de coletar, processar e analisar diferentes tipos de dispositivos ou artefatos digitais. O trabalho inclui recuperar evidencias deletadas, examinar e analisar dados e metadados encontrados nesses dispositivos. Agora que entendemos definimos o que é forense digital vamos entender os princiopios da area.
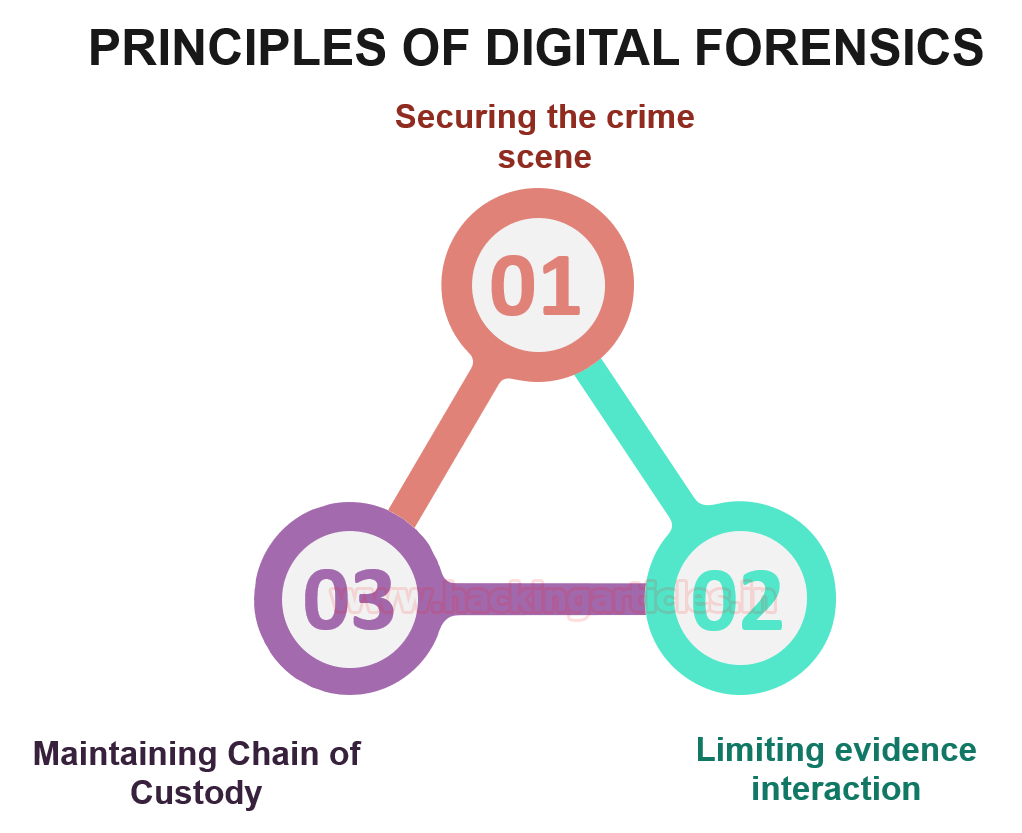
Principios de Digital Forensics (DF).
Proteção do local da investigação: este é um dos princípios mais importantes da perícia digital. O investigador deve impedir o acesso não autorizado às evidências digitais suspeitas, registrar todos os procedimentos e conexões e desligar as conexões sem fio, entre outras medidas, para manter as evidências seguras.
Limitação da interação com as evidências: o investigador deve evitar o contato desnecessário com as evidências. Quando for adequado, pode coletar a memória RAM e aplicar técnicas de inicialização a frio, sempre em um ambiente autorizado e controlado.
Manutenção da cadeia de custódia: a cadeia de custódia é o registro da sequência de manuseio da evidência. Ela deve informar quando e como a evidência foi coletada, as datas e horários, além dos nomes dos investigadores que tiveram acesso a ela ou a manusearam.
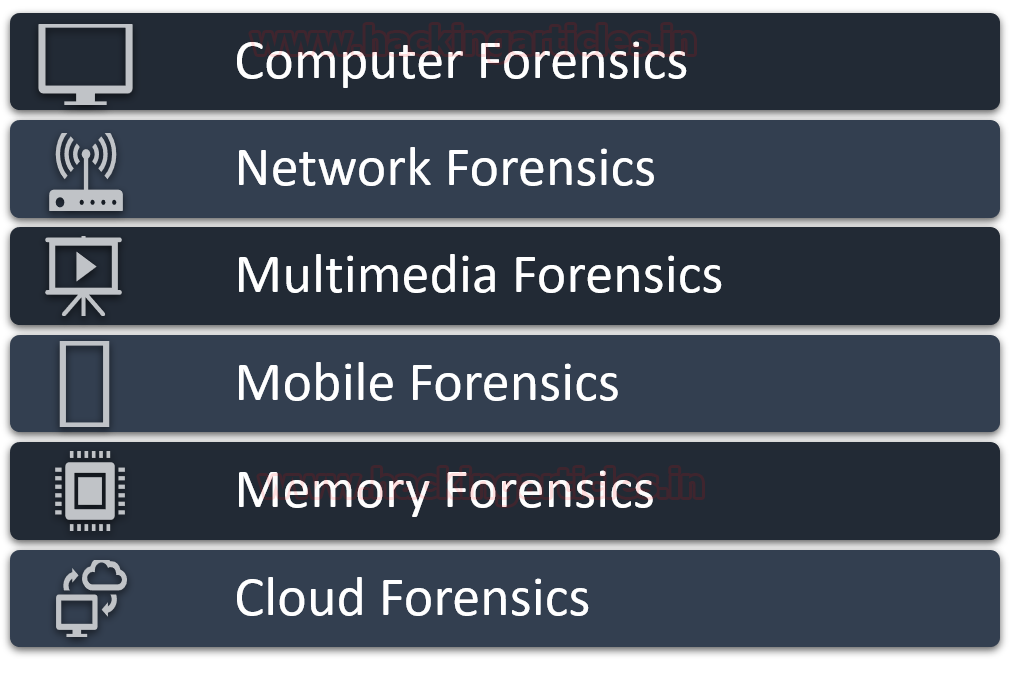
Tipos de Forense Digital.
Dentro de digital forensics temos algumas ramificações. As mais populares na investigação são mobile forensics, network forensics, cloud forensics, memory forensics, computer forensics.
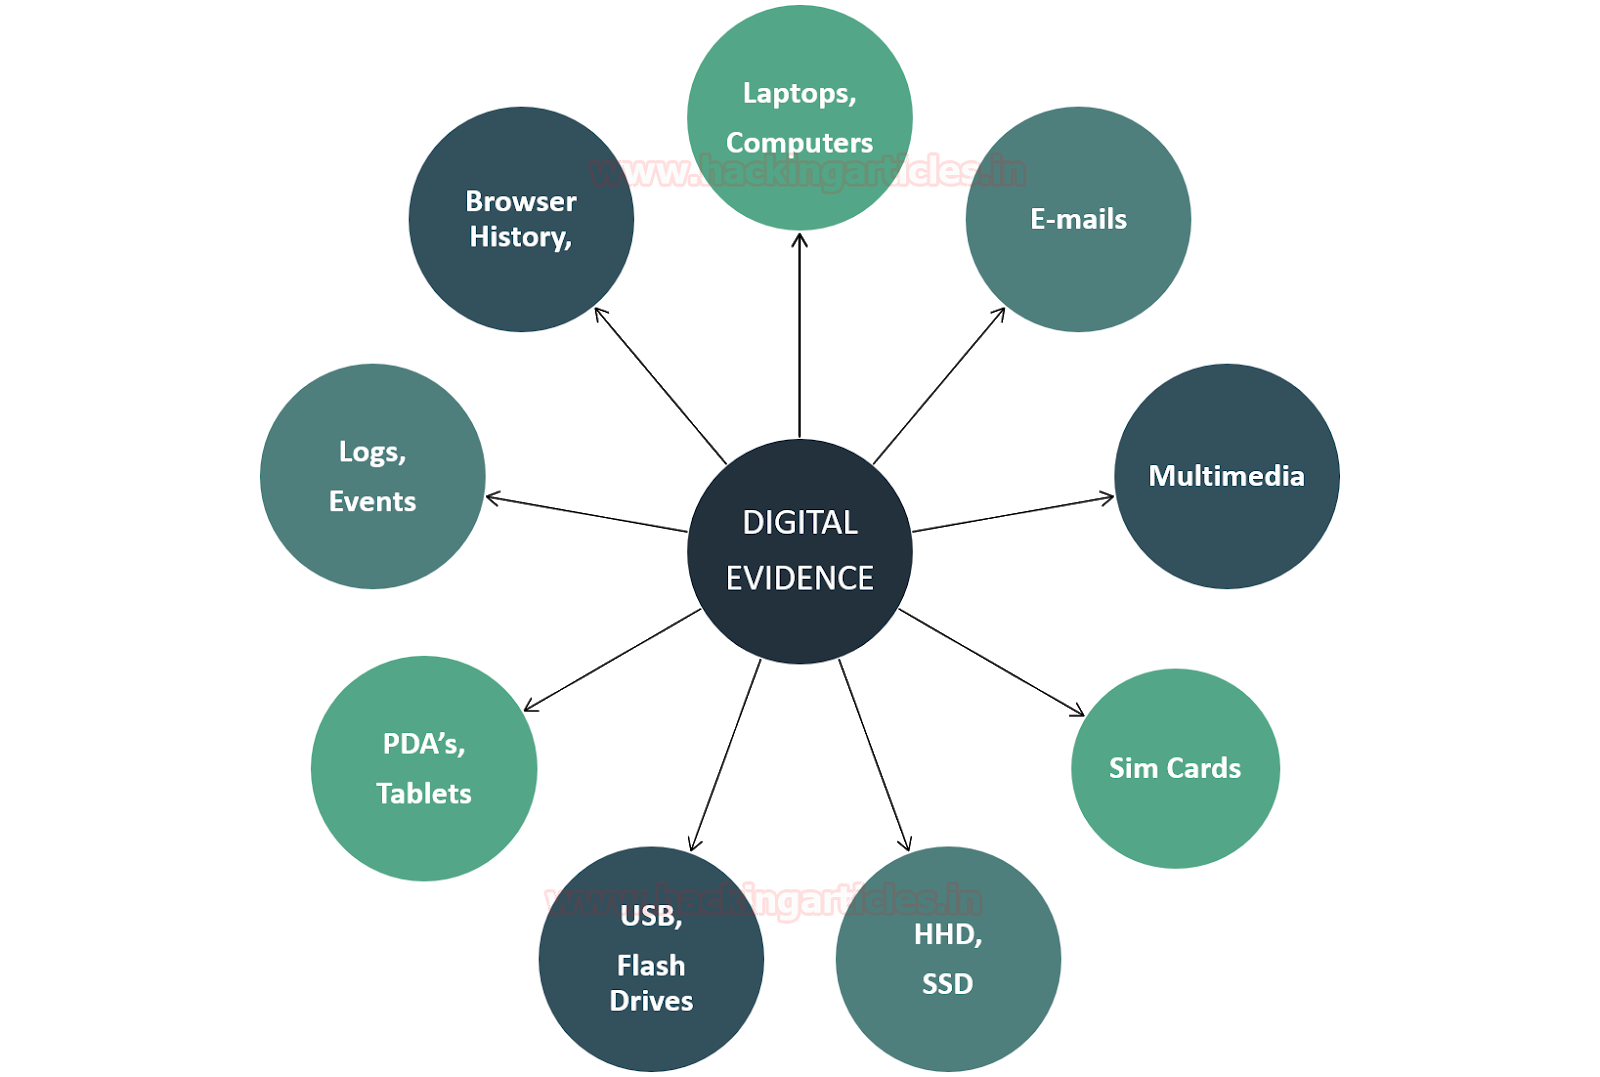
A forense computacional foi uma das primeiras áreas da perícia digital, criada durante o início da evolução dos computadores. Envolve a investigação de computadores, notebooks, logs, dispositivos USB, discos rígidos, sistemas operacionais e outros itens.
Na forense de redes os analistas examinam eventos de rede, invasões e pacotes de dados para identificar ataques digitais.
A forense mobile é a ramificação que consiste analisar smartphones, como Android e iOS, para localizar evidências digitais e recuperar dados apagados importantes para o caso.
A forense de memória é a análise pericial da memória RAM ou de um arquivo de despejo de memória do sistema. Ela pode revelar dados voláteis, como histórico de conversas, área de transferência e histórico do navegador.
Forense em nuvem: como hoje em dia o armazenamento virtual é cada vez mais utilizado, a análise de ambientes em nuvem também tem papel importante na coleta de evidências em uma investigação digital.
Dado, informação e metadado
Dado é um registro bruto armazenado ou transmitido por um dispositivo digital. Ele pode aparecer na forma de texto, imagem, vídeo, áudio, arquivo, log, comando, registro do sistema ou sequência de bytes. Isoladamente, o dado nem sempre explica o que aconteceu ou qual é sua importância para a investigação.
Informação é o dado analisado e interpretado dentro de um contexto. Quando o investigador relaciona um registro de log com um usuário, uma data, um processo ou uma conexão de rede, o dado passa a fornecer um significado útil para responder a uma pergunta investigativa.
Metadado é uma informação que descreve ou fornece características sobre outro dado. Ele pode indicar o nome, tamanho, tipo, localização, proprietário, permissões, datas de criação, modificação e acesso de um arquivo. Em imagens, documentos e outros arquivos, os metadados também podem revelar o programa utilizado, o dispositivo de origem ou informações sobre a criação do conteúdo. Voce pode visualizar esses metadados usando o exiftool, uma ferramenta opensource disponive no Kali Linux Purple, CAINE e Parrot Security OS.
Durante uma investigação, os metadados podem ajudar a estabelecer uma sequência de eventos. Por exemplo, o horário de modificação de um arquivo pode ser comparado com os logs de autenticação e os registros de execução de programas. No entanto, um timestamp ou outro metadado não deve ser interpretado isoladamente, pois pode sofrer alterações, apresentar diferenças de fuso horário ou refletir ações automáticas do sistema.
Um exemplo simples é um arquivo chamado relatorio.docx. O conteúdo do documento representa o dado. A conclusão de que o arquivo foi criado, modificado ou aberto em determinado período representa a informação obtida pela análise. Já o nome, tamanho, caminho, proprietário e horários associados ao arquivo são metadados.
A diferença pode ser resumida da seguinte forma:
Dado: registro bruto encontrado no dispositivo.
Informação: significado obtido após a análise do dado.
Metadado: informação que descreve as características ou o contexto de outro dado.
Na forense digital, dados e metadados devem ser coletados, preservados e documentados. A interpretação deve considerar a origem, a integridade, o contexto e as limitações de cada registro.
Evidência Digital.
Evidência digital é uma informação armazenada ou transmitida por um dispositivo eletrônico que pode ajudar a confirmar, refutar ou esclarecer uma hipótese investigativa. Para ter valor probatório, ela deve ser relevante, autêntica, íntegra, confiável e devidamente documentada. Sua admissibilidade dependerá das regras legais aplicáveis ao caso.
Artefatos forenses
Artefatos forenses digitais são registros, arquivos, estruturas de dados ou metadados gerados ou modificados pelo sistema operacional, por aplicativos, por serviços ou pela atividade de usuários. Esses elementos podem ajudar o investigador a reconstruir eventos ocorridos em um dispositivo.
Relação entre artefato e evidência
O artefato forense digital é um vestígio técnico criado, armazenado ou modificado por um sistema operacional, aplicativo, serviço ou usuário. Ele pode aparecer como arquivo, registro, log, entrada de banco de dados, metadado ou outra estrutura presente em um dispositivo digital. A evidência digital é a informação obtida a partir de um ou mais artefatos e que possui relevância para uma investigação. Para ser utilizada com segurança, ela deve ser coletada de forma autorizada, preservada, autenticada, documentada e analisada dentro do contexto do caso.
Um artefato não é automaticamente uma prova conclusiva. Ele pode indicar que determinada atividade ocorreu, mas normalmente não explica sozinho quem realizou a ação, qual foi a intenção ou qual foi o impacto causado. Por esse motivo, o investigador deve comparar o artefato com outras fontes de dados.
Por exemplo, uma entrada no Registro do Windows indicando a presença de um programa é um artefato. Essa entrada pode servir como evidência de que o programa foi instalado ou identificado pelo sistema. Porém, ela não prova, sozinha, que o programa foi executado por determinado usuário ou que foi utilizado em uma atividade maliciosa.
Para fortalecer a interpretação, o investigador pode comparar essa entrada com arquivos Prefetch, eventos de criação de processos, histórico do PowerShell, logs de autenticação, arquivos criados e conexões de rede. Quando diferentes artefatos são compatíveis entre si, aumenta a confiança na reconstrução dos acontecimentos.
A relação entre os conceitos pode ser resumida da seguinte forma:
O dispositivo é a fonte dos dados ou data source.
O artefato é o vestígio técnico do sistema encontrado nessa fonte.
A evidência é a informação digital relevante, preservado e interpretado no contexto da investigação, que pode ajudar a confirmar ou refutar uma hipótese.
A conclusão é o resultado da análise e da correlação entre diferentes evidências.
Portanto, os artefatos fornecem os vestígios necessários para a investigação, enquanto as evidências são construídas a partir da análise desses vestígios. Essa análise deve considerar a origem, a integridade, o horário, o contexto, as limitações e a possibilidade de alteração de cada artefato.
Exemplos de artefatos do Windows
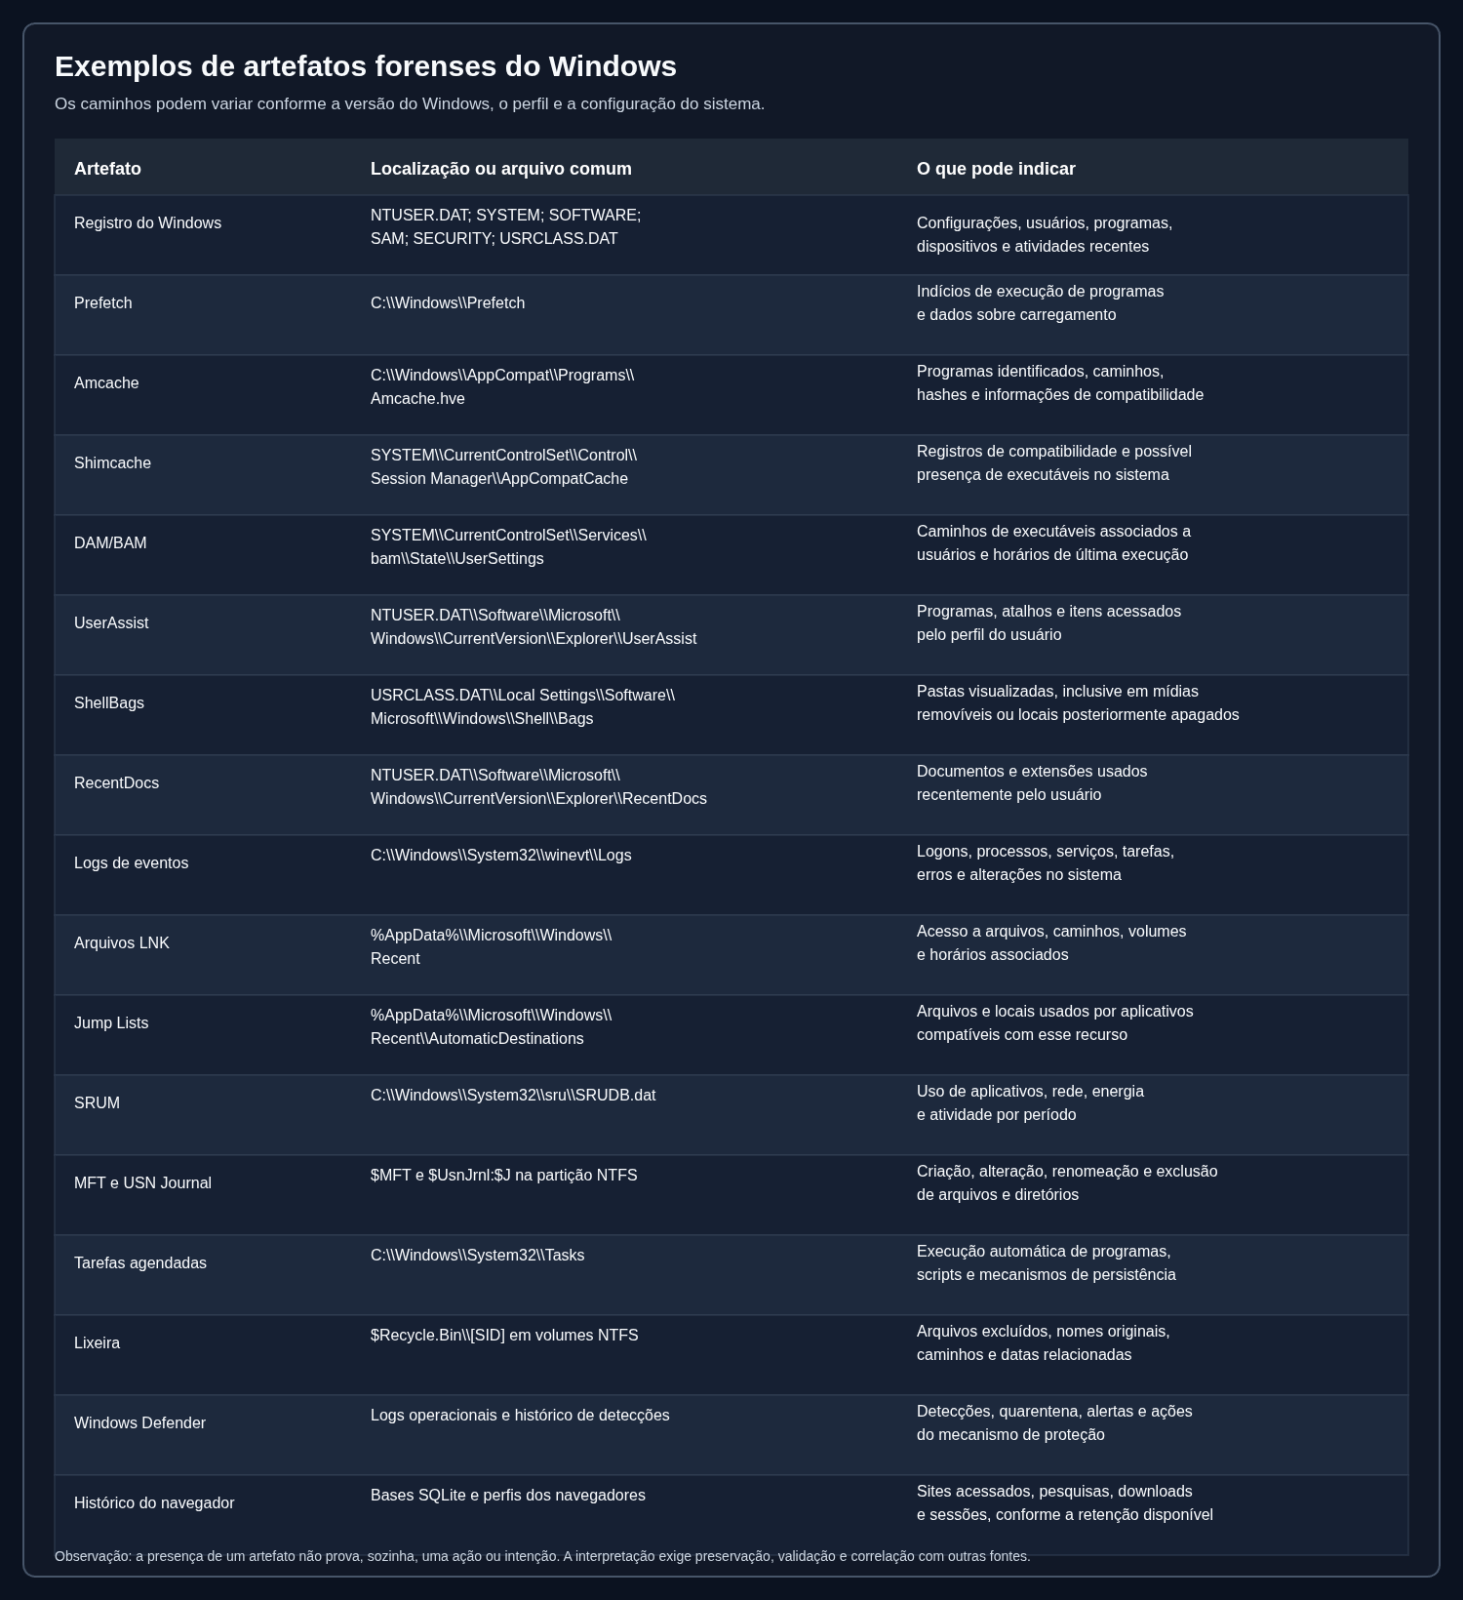
Os artefatos forenses do Windows podem aparecer em arquivos, logs, hives do Registro, bancos de dados, metadados e estruturas do sistema de arquivos. Exemplos incluem Prefetch, Amcache, Shimcache, logs de eventos, arquivos LNK, Jump Lists, SRUM, MFT, USN Journal e histórico do navegador. Esses artefatos podem indicar a presença de programas, o acesso a arquivos, a execução de processos, conexões de rede e alterações no sistema. Entretanto, nenhum artefato deve ser interpretado isoladamente, pois sua análise precisa considerar a origem, a integridade, os horários, o contexto e a correlação com outras fontes de evidência.
Por que saber DF no Microsoft Windows?
A forense digital pode ser usada em várias situações. Na área jurídica, ela ajuda a confirmar ou contestar uma hipótese em processos civis ou criminais. No setor privado, apoia investigações internas de empresas e a análise de incidentes e invasões. Um exemplo conhecido de uso da forense digital na solução de um crime é o caso do assassino em série BTK. O caso ficou sem solução por mais de uma década, até que o criminoso começou a provocar a polícia enviando cartas. A investigação mudou quando ele enviou um disquete para uma emissora de notícias local. O disquete foi apreendido pela polícia e passou a fazer parte das evidências do caso.
Os investigadores conseguiram recuperar um documento do Word que havia sido apagado. Com a análise dos metadados e de outras evidências, eles identificaram o criminoso e realizaram sua prisão. O Microsoft Windows é, há muito tempo, o sistema operacional para computadores pessoais mais usado no mundo. Usuários domésticos e empresas utilizam bastante esse sistema. Atualmente, ele representa cerca de 80% do mercado de computadores pessoais.
Por isso, quem deseja estudar forense digital precisa saber analisar sistemas Microsoft Windows. Por isso, vamos aprender diferentes formas de coletar dados forenses do Registro do Windows e a tirar conclusões sobre as atividades realizadas em um sistema Windows com base nesses dados.
Em um computador com Windows, é possível identificar muitas ações de um usuário porque o sistema cria diferentes artefatos para cada atividade. Esses artefatos geralmente ficam em locais que usuários comuns não costumam acessar. Durante uma investigação, eles podem ser analisados para reconstruir a sequência de atividades realizadas no computador.
Então, meu windows está me espionando?
Um sistema Windows registra muitas atividades realizadas pelo usuário. Mas esse registro existe por motivos maliciosos? Na maioria dos casos, não.
Como veremos neste laboratorio, muitos componentes do sistema de arquivos que os peritos consideram artefatos foram criados pela Microsoft para melhorar a experiência do usuário.
Quando a mesma versão do Windows é instalada em vários computadores, a configuração inicial costuma ser parecida, deixando de lado as ações feitas durante a instalação. Com o tempo, cada usuário personaliza o computador de acordo com suas preferências.
Essas preferências podem incluir:
a organização da área de trabalho;
os ícones usados;
os favoritos do navegador de internet;
o nome do usuário;
os aplicativos instalados;
as contas usadas para entrar nesses aplicativos;
outras contas acessadas pelo navegador.
O Windows salva essas preferências para deixar o computador mais personalizado. No entanto, os investigadores também usam essas informações como artefatos para identificar atividades realizadas no sistema.
Portanto, pode parecer que o computador está espionando o usuário, mas esse não é o objetivo principal. O sistema registra essas informações para facilitar o uso e adaptar o computador às preferências de cada pessoa.
A mesma informação, porém, pode ser usada por peritos para realizar uma análise forense. Durante este módulo, veremos que o Windows guarda esses artefatos em vários locais do sistema, como:
•o Registro do Windows;
•a pasta de perfil do usuário;
•arquivos específicos de cada aplicativo;
•outras áreas do sistema de arquivos.
Registro do Windows
O Resgistro do Windows é um conjunto de bancos de dados que armazena informações de configuração do sistema. Esses dados podem estar relacionados ao hardware, aos programas ou às informações do usuário.
O Registro também guarda dados sobre arquivos usados recentemente, programas executados e dispositivos conectados ao sistema. Como podemos perceber, essas informações são úteis em uma investigação forense.
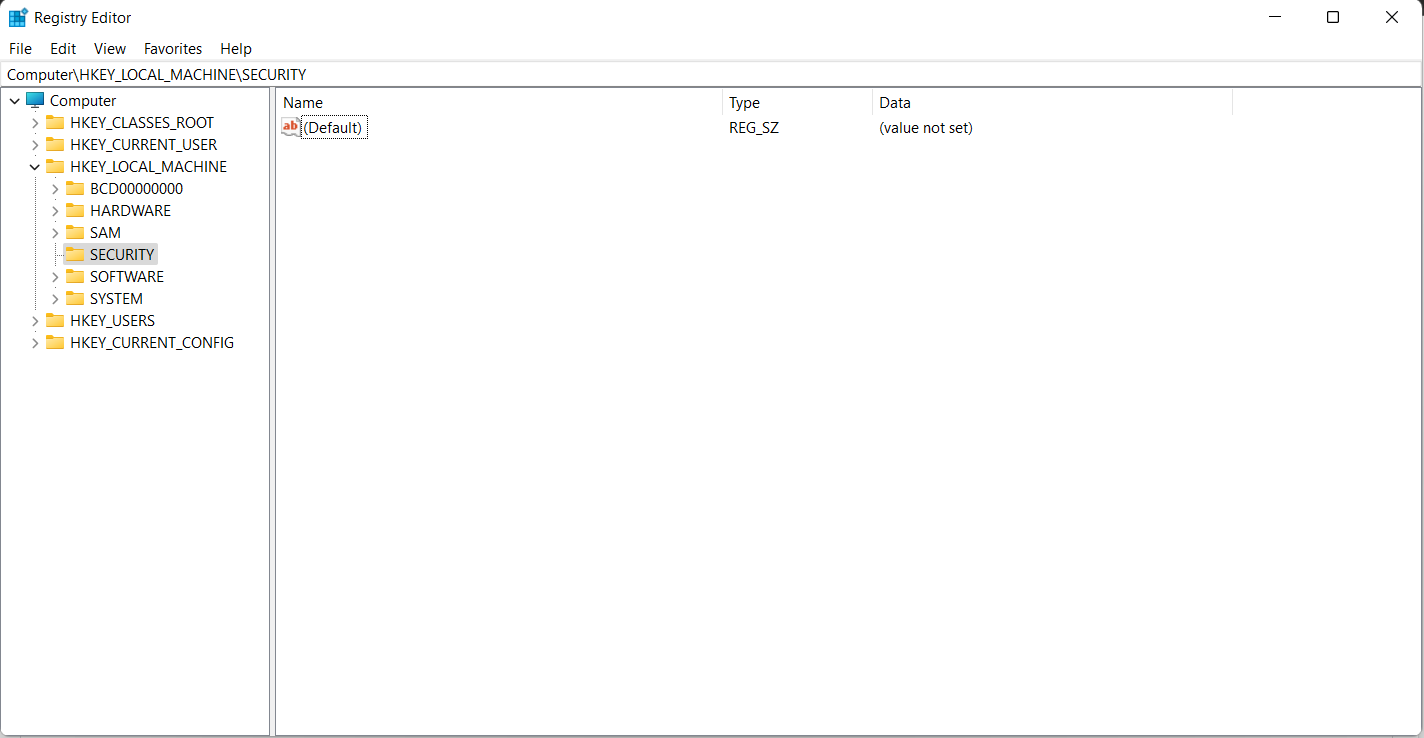
Ao longo deste módulo, vamos aprender formas de ler esses dados para encontrar informações importantes sobre o sistema. É possível visualizar o Registro usando o regedit.exe, uma ferramenta do próprio Windows que permite consultar e editar o Registro. Posteriormente, também vamos conhecer outras ferramentas para estudar o Registro.
O Registro do Windows é formado por chaves e valores. Quando abrimos o regedit.exe para visualizar o Registro, as pastas exibidas são as chaves do Registro. Os valores do Registro são os dados armazenados dentro dessas chaves. Uma hive do Registro é um conjunto de chaves, subchaves e valores armazenados em um único arquivo no disco.
Estrutura do Registro
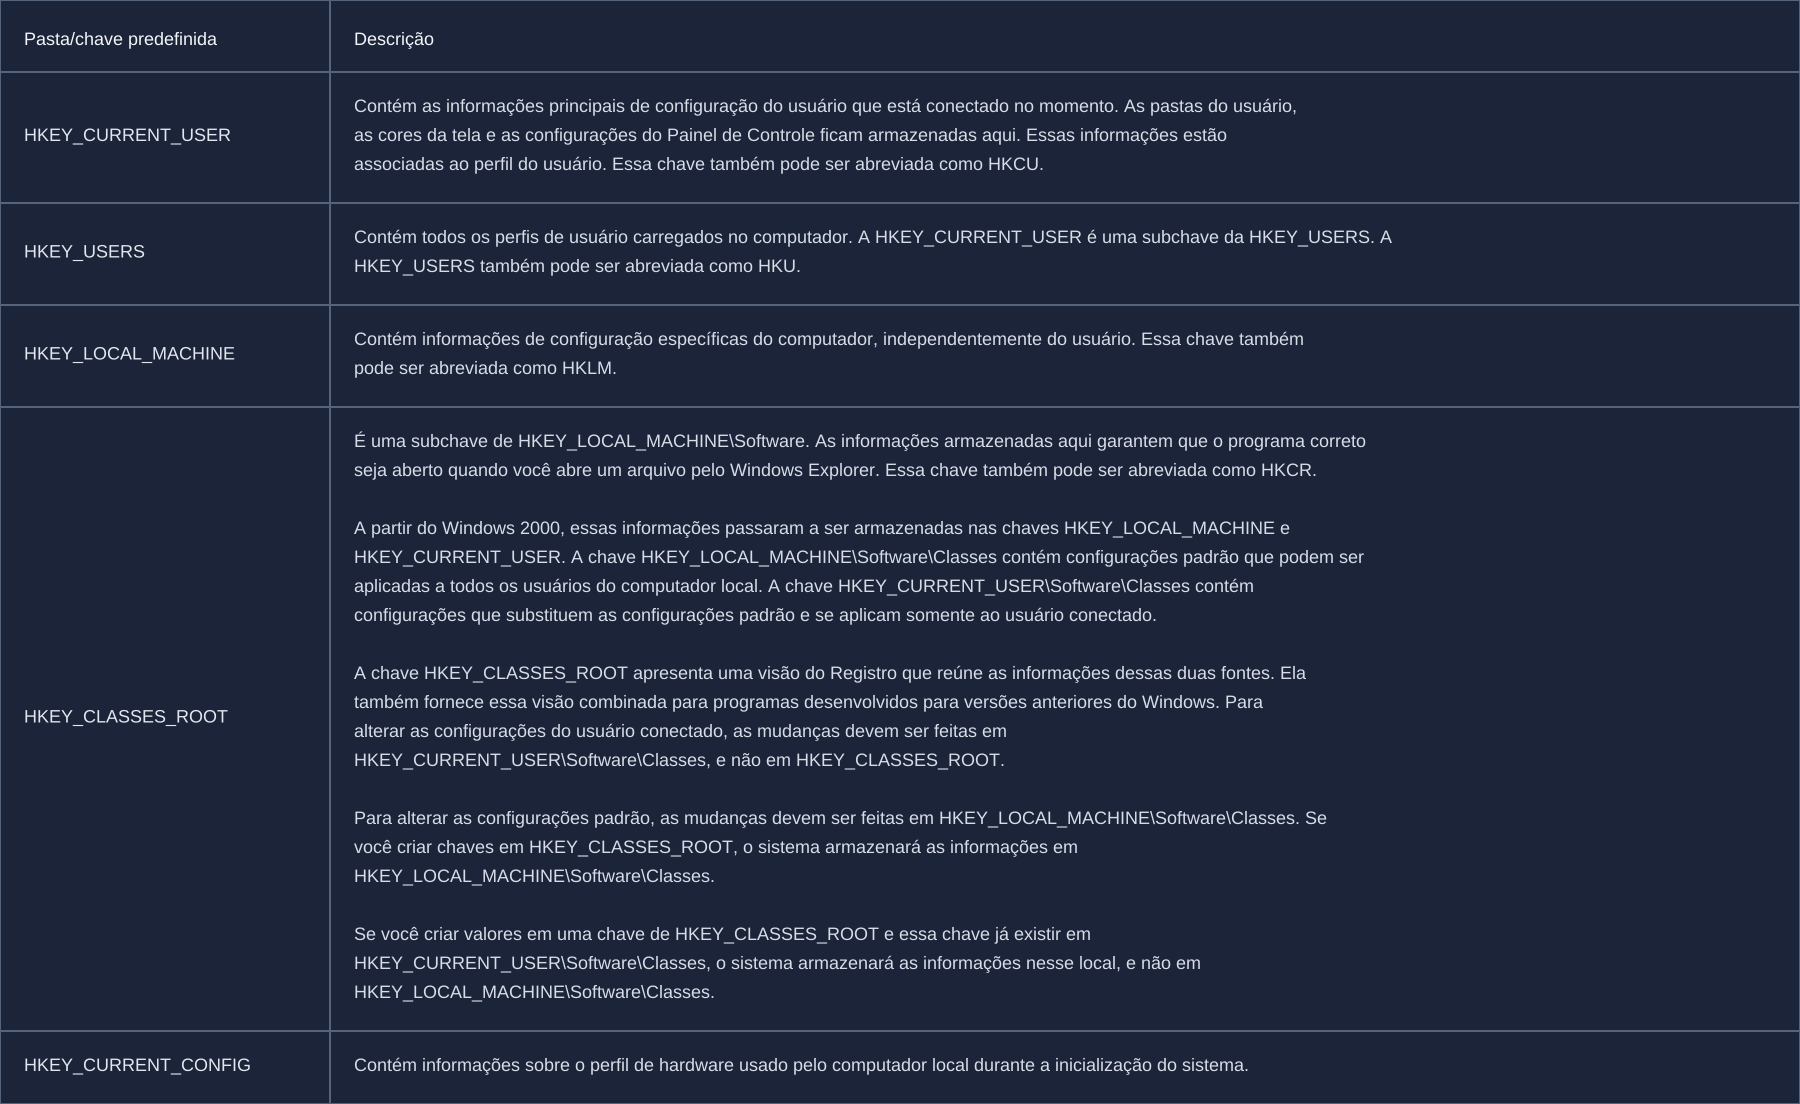
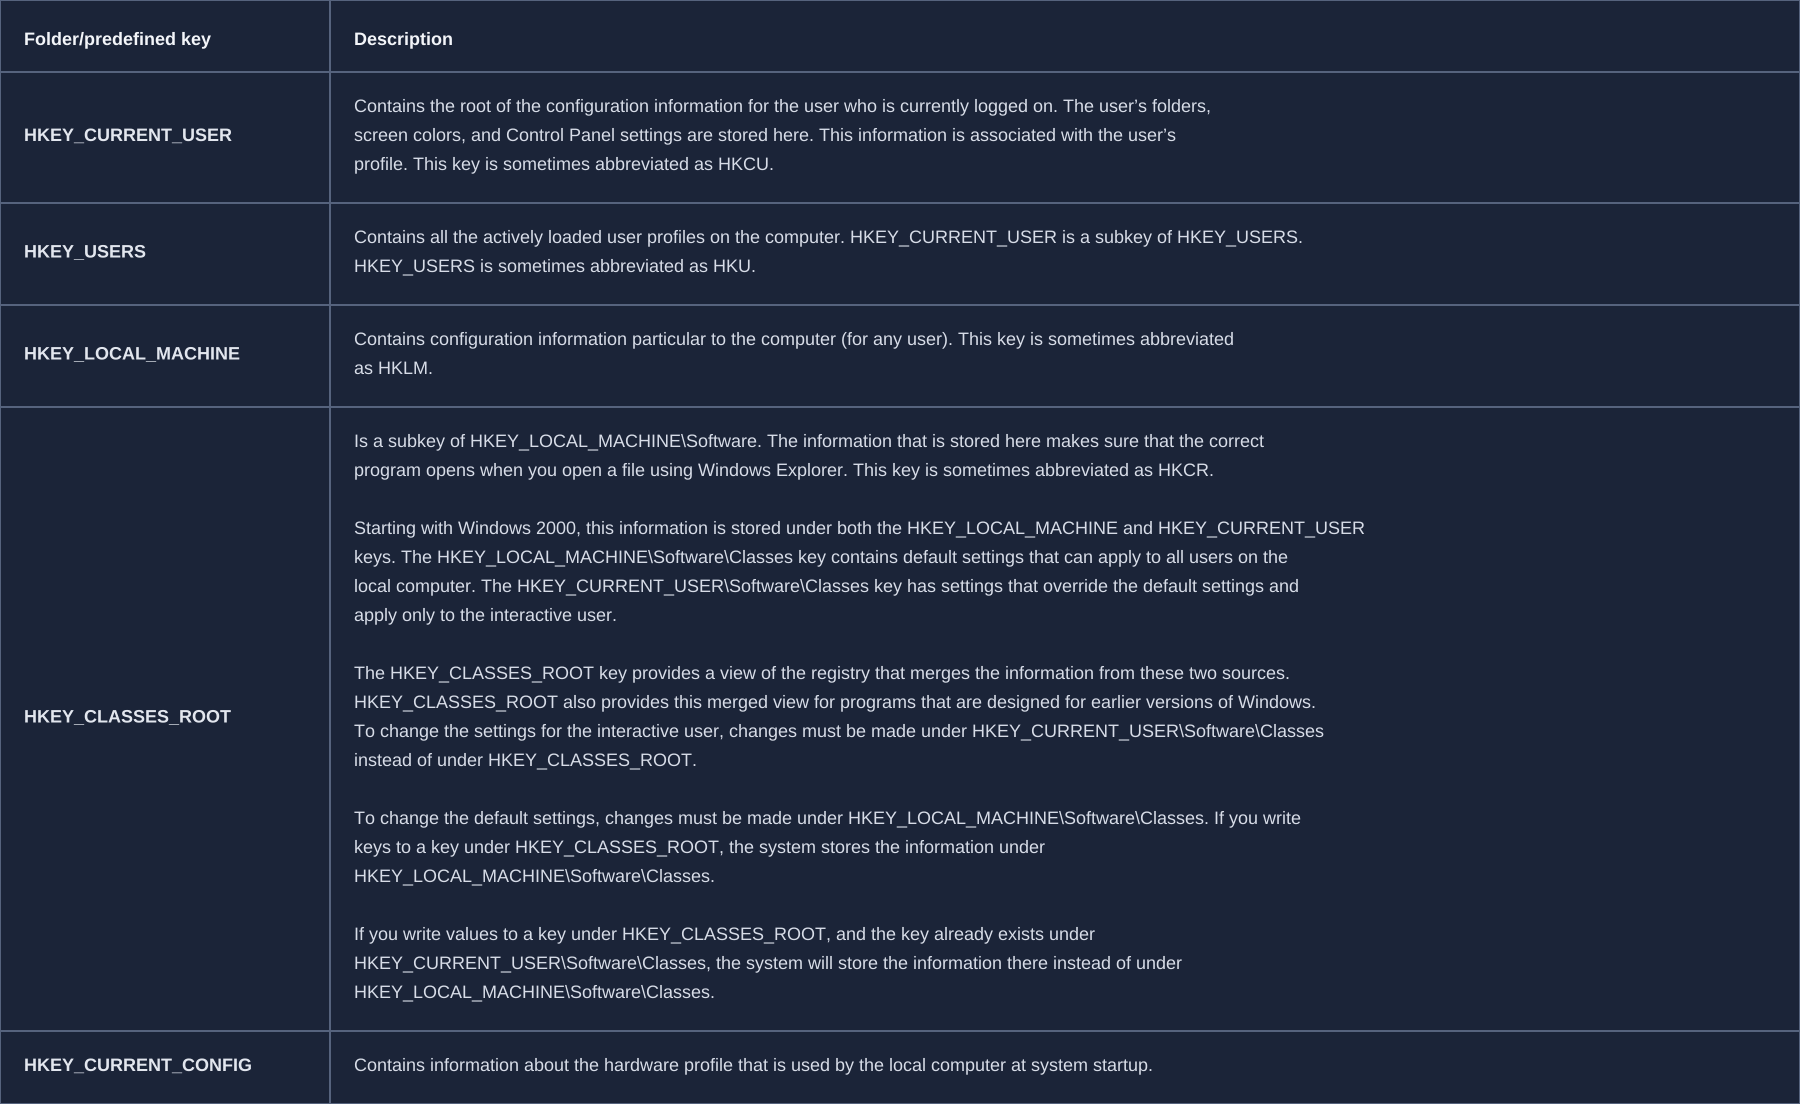
O Registro de qualquer sistema Windows possui as cinco chaves principais abaixo:
HKEY_CURRENT_USER
HKEY_USERS
HKEY_LOCAL_MACHINE
HKEY_CLASSES_ROOT
HKEY_CURRENT_CONFIG
Hives com informações do usuário
Além das hives do sistema, existem outras duas que guardam dados dos usuários. Elas ficam dentro da pasta de perfil de cada conta.
No Windows 7 e nas versões mais recentes, essa pasta costuma estar em:
"C:\\Users\\[nome_do_usuario]"
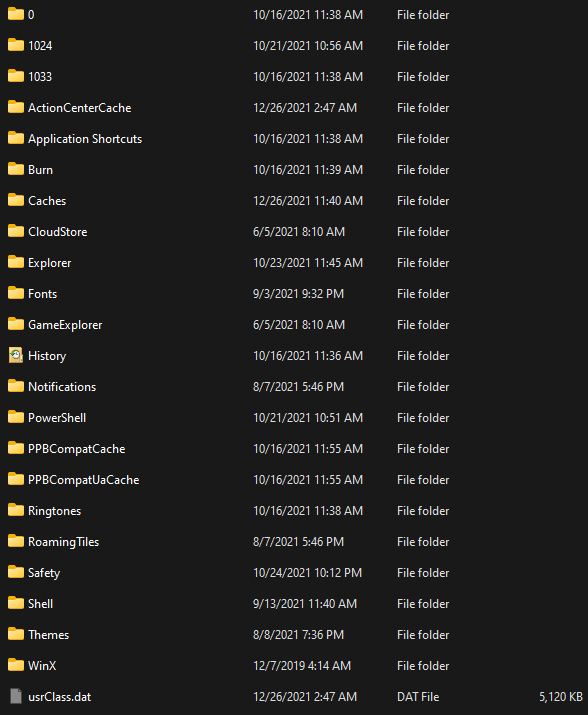
As hives encontradas nesse local são:
NTUSER.DAT, carregada em HKEY_CURRENT_USER quando o usuário entra no sistema
USRCLASS.DAT, carregada em HKEY_CURRENT_USERSoftwareCLASSES
O arquivo USRCLASS.DAT fica dentro do seguinte caminho:
C:\\Users\\\\AppData\\Local\\Microsoft\\Windows;
Durante uma análise offline, esses arquivos podem ser copiados da imagem e examinados separadamente. O ideal é trabalhar sempre em cópias, preservando a imagem original e registrando os hashes dos arquivos usados na investigação.
Aquisição de dados
Em uma investigação forense, podemos encontrar um sistema ligado ou uma imagem criada a partir desse sistema. Para manter a análise mais precisa, o recomendado é criar uma imagem do sistema ou copiar apenas os dados necessários. A investigação deve ser feita nessa cópia, e não no original.
Esse processo é chamado de aquisição de dados. No caso do Registro, existem formas diferentes de coletar os arquivos a partir de um sistema ligado ou de uma imagem de disco.
Embora seja possível visualizar o Registro pelo Editor do Registro, o procedimento mais correto em uma investigação é copiar os dados e analisá-los separadamente.
O problema é que não conseguimos simplesmente copiar as hives do caminho:
%WINDIR%System32Config
Esses arquivos são protegidos pelo Windows. Por isso, é necessário usar uma ferramenta própria para fazer a coleta.
O KAPE é uma ferramenta usada para coletar e analisar dados de um sistema ligado. Ele também pode ser usado para obter informações do Registro. A ferramenta funciona principalmente pela linha de comando, mas também possui uma interface gráfica. Pela interface, é possível escolher os dados que serão coletados e iniciar a extração das hives do Registro. Na investigação, o KAPE ajuda a coletar artefatos sem precisar copiar manualmente arquivos protegidos. Depois da coleta, os arquivos podem ser analisados em uma cópia, preservando o sistema original.
O KAPE também pode ser usado para coletar outros artefatos forenses do Windows, além das hives do Registro.
Recomemendo que você preste atenção ao video abaixo se quiser entender como a ferramenta funciona.
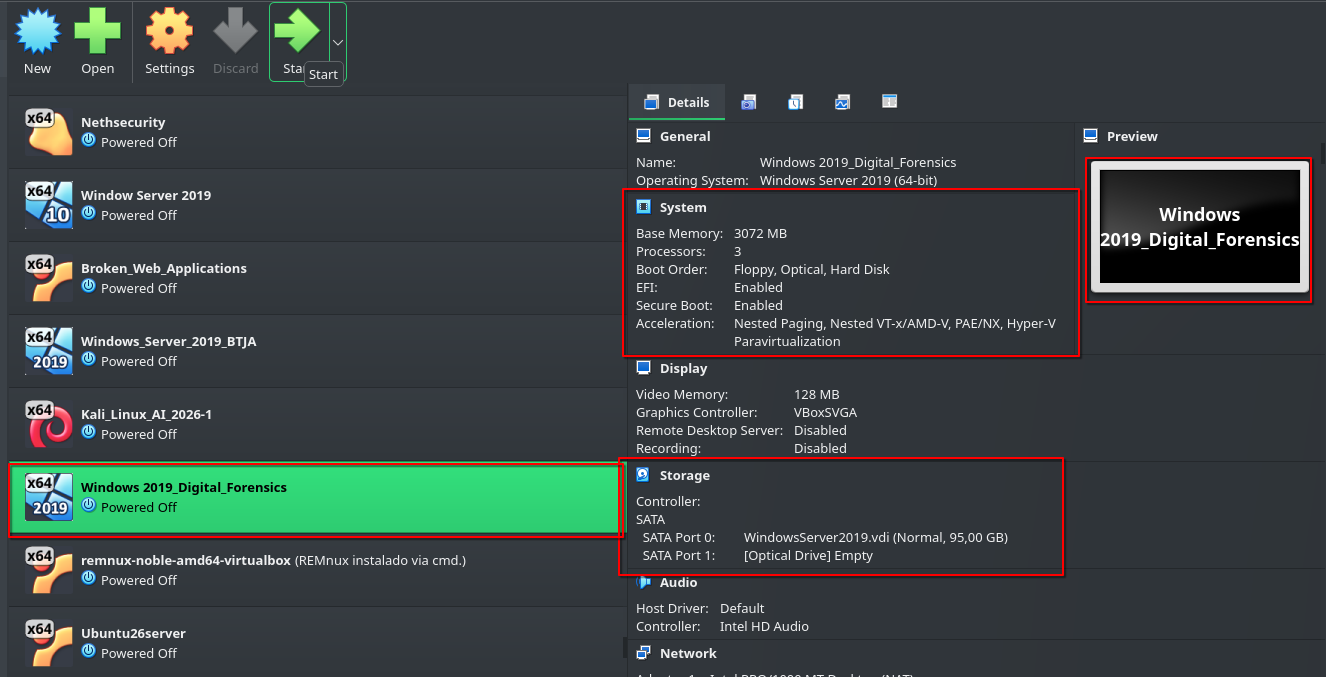
O ano passado, 2024 preparei uma Workstation para forense digital com todas a ferramentas que eu usei para realizar alguns projetos do curso técnico e alguns desafios do curso Blue Team Junior Analyst da CENTRI . A imagem abaixo apresenta a quantidade de memoria RAM que essa VM tem e a quantidade de armazenamento em GB que ela possui.
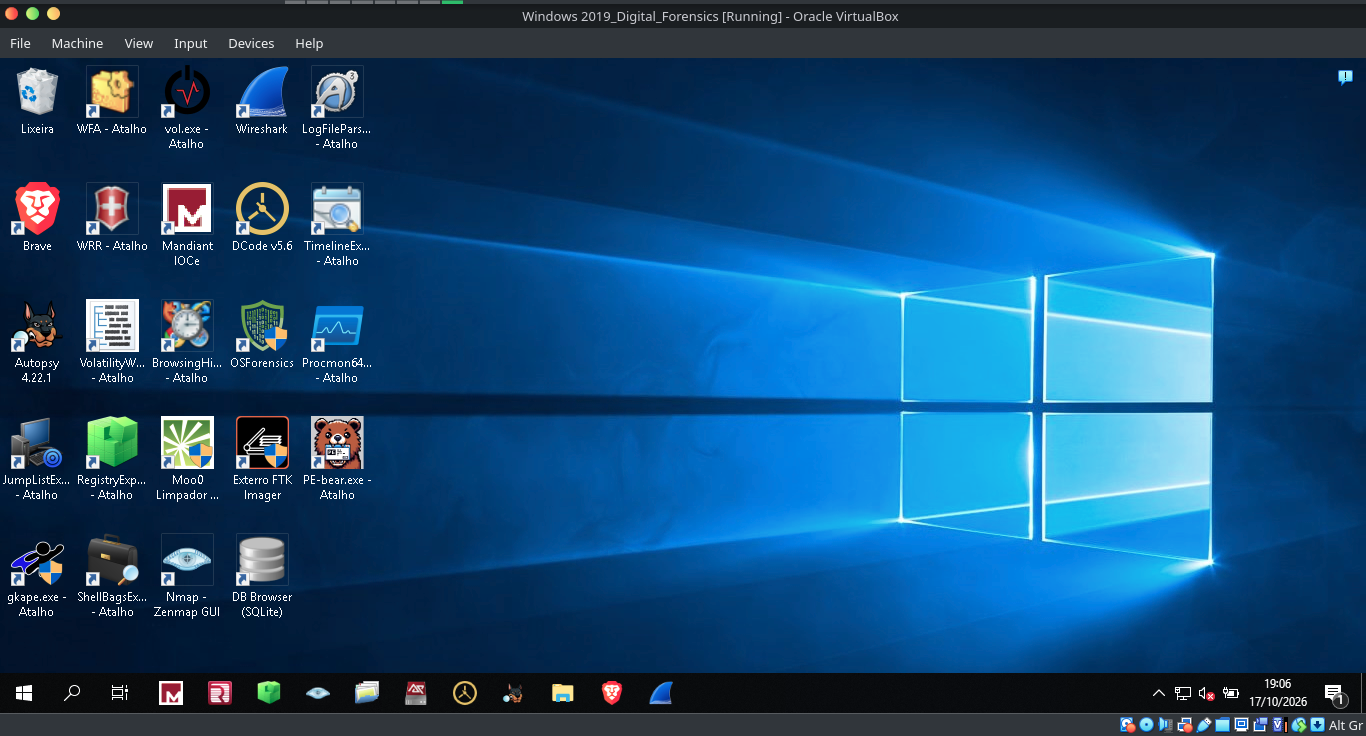
Na aŕea de trabalho, adicionei algumas ferramentas de análise de disco, analise de registry e ferramentas de coletação de artefatos digital no Windows. E no canto inferior horizontal tem outras ferramentas como o RedLine, Arsenal Image Mounter e o IOC 2.2.4.