- Status
- User Name
- Naftali da Costa
Ciclo de inteligência de ameaças cibernéticas - CTI
- De forma resumida, a inteligência de ameaças consiste em coletar, analisar e compartilhar informações sobre possíveis ameaças cibernéticas, sejam elas novas, em evolução ou já em andamento. Isso inclui o estudo de vulnerabilidades, dos métodos e estratégias utilizados por agentes mal-intencionados, conhecidos como TTPs, além de indicadores de comprometimento (IOCs). As equipes de segurança utilizam essas informações para identificar e reduzir riscos, fortalecer os mecanismos de proteção e apoiar uma resposta mais rápida e preventiva a incidentes de segurança.
Segundo a platforma tryhackme.com o ciclo de inteligência tem 6 fases que são Collection, Processing, Analysis, Dissemination, FeedBack, Plannig and Direction. A imagem abaixo mostra o ciclo. 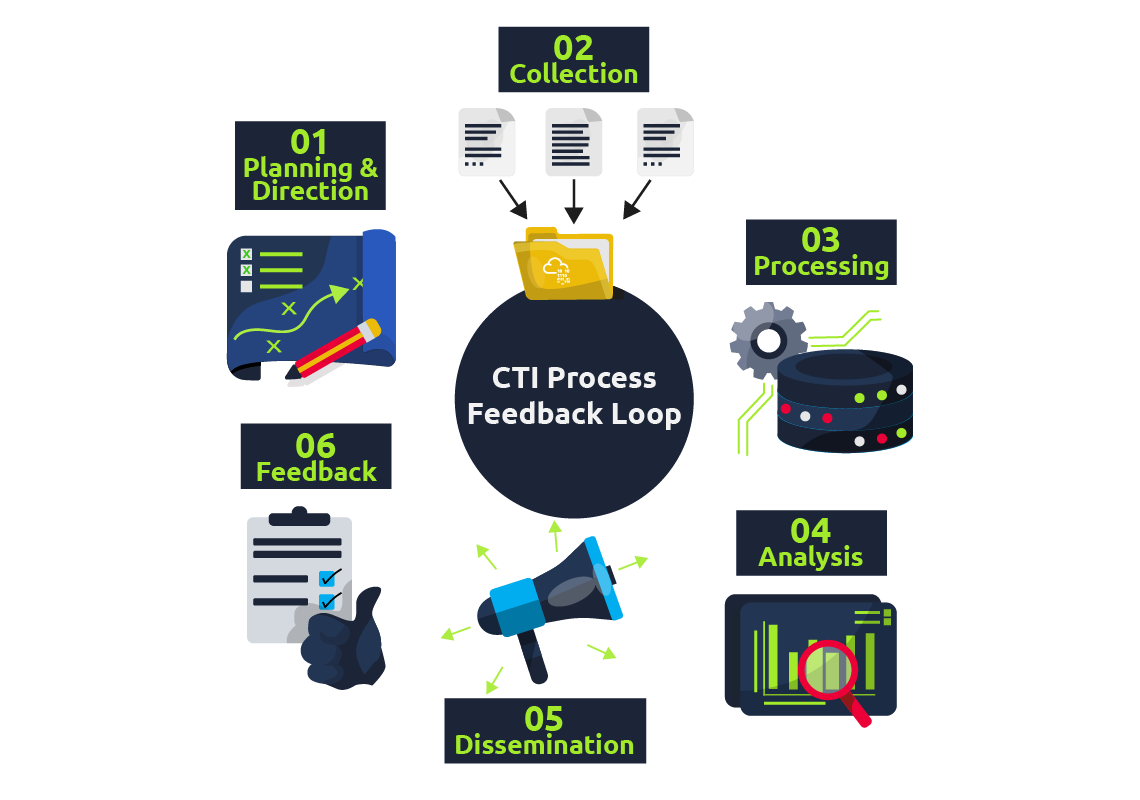
- Sempre tente pesquisar por outras fontes para confimar um novo conceito. Pesquisei em outras fontes e encontrei uma fonte que corresponde ao ciclo que a platforma tryhackme forneceu.
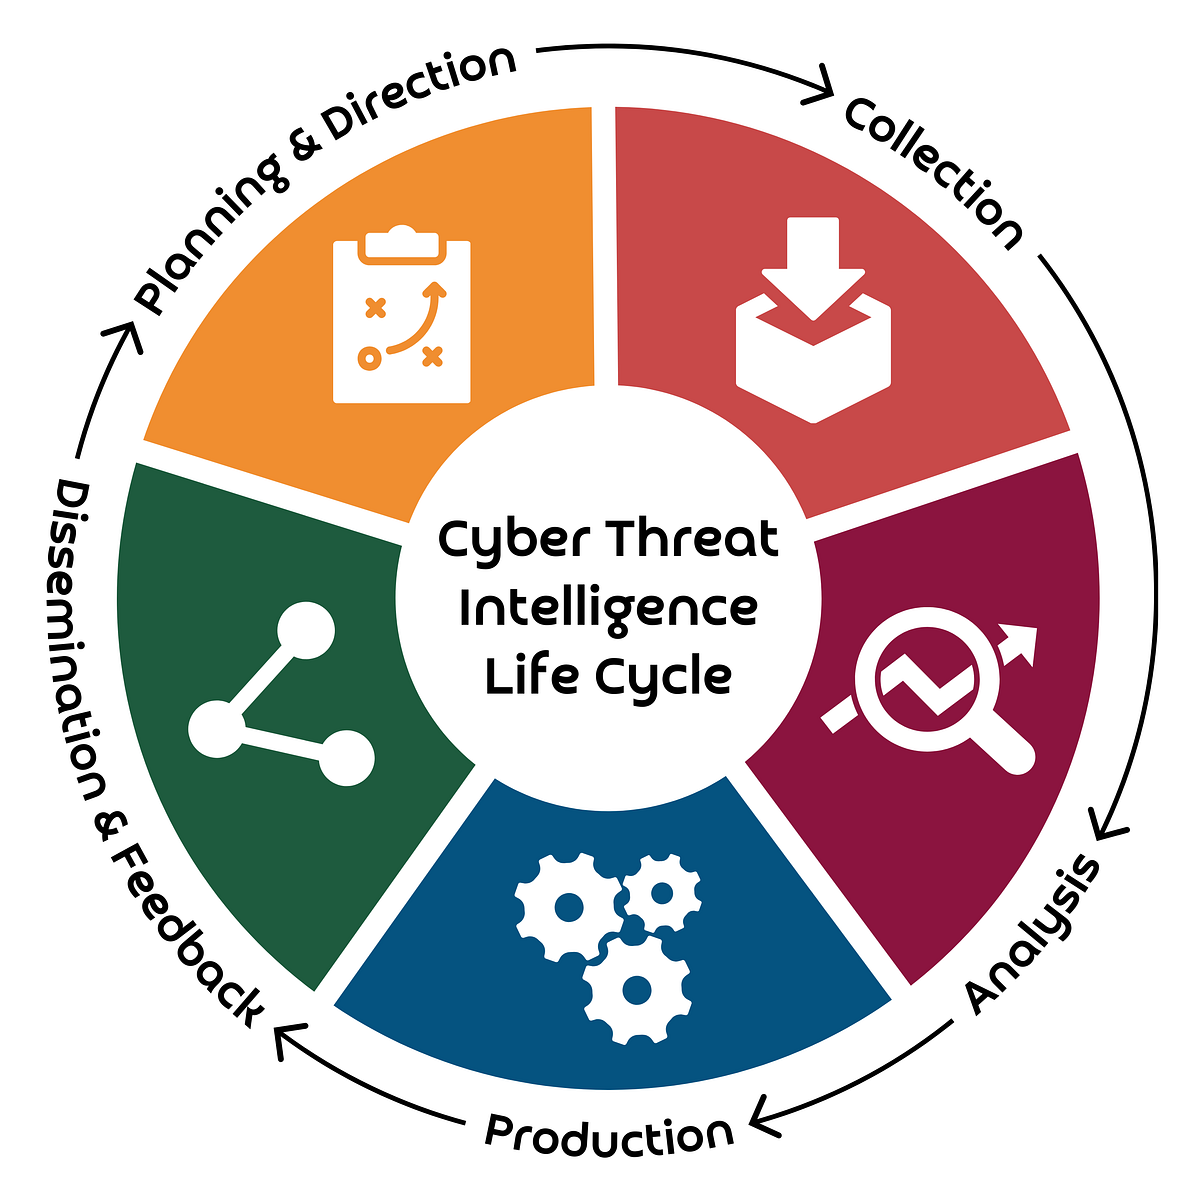
- Em termos concretos, o CTI (Cyber Threat Intelligence ou Inteligência de Ameaças Cibernéticas em português) busca responder a três perguntas essenciais:
- Quem, ou o quê, está do outro lado deste indicador do alerta?
- Qual foi o comportamento desse elemento no passado?
- Como minha organização deve responder e o que devo fazer a respeito disso agora?
- Quando essas perguntas são respondidas rapidamente, de preferência em poucos minutos, um analista L1 proporciona um tempo valioso para a equipe de resposta a incidentes (Incident Response), que dará continuidade à investigação. Dessa forma, o CTI não é uma atividade restrita aos especialistas em inteligência. Ele também funciona como um recurso de linha de frente, permitindo que a triagem do SOC deixe de ser baseada em suposições e passe a ser orientada por decisões fundamentadas.
- O analista de Nível 1 (L1) tem como uma de suas responsabilidades transformar os artefatos coletados em informações úteis, realizando seu enriquecimento até que possam ser classificados como inteligência, ou identificando que não possuem informações suficientes para atingir esse nível.
- Esse processo é realizado por meio do enriquecimento (enrichment), que consiste em consultas rápidas e estruturadas a fontes públicas, comerciais e internas. Essas consultas permitem obter mais contexto sobre a origem, o histórico, o comportamento e a relevância do artefato analisado.
Do dado bruto à inteligência.
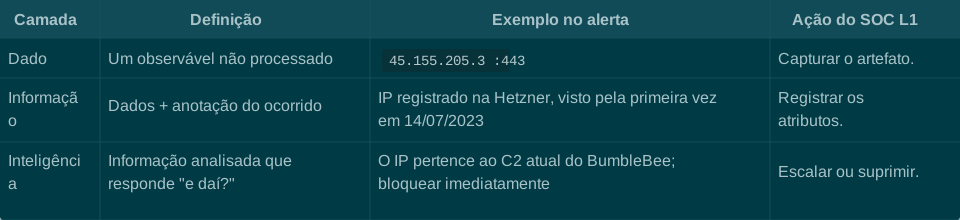
- Durante a transformação de dados em inteligência, três conceitos são especialmente importantes:
- Indicator of Compromise (IOC) || Indicador de Comprometimento: evidência de que houve uma violação, como um endereço de C2 encontrado nos logs.
- Indicator of Attack (IOA) || Indicador de Ataque: uma ação maliciosa que está acontecendo, como o PowerShell iniciando um serviço desconhecido.
- Tactics, Techniques, and Procedures (TTP): metodologias detalhadas utilizadas por um adversário, normalmente representadas por IDs e descrições do MITRE ATT&CK.
Tipos de indicadores essenciais para a triagem de primeira linha
- Cada artefato exige um caminho de enriquecimento específico.
É menos importante decorar ferramentas e mais importante reconhecer qual tipo de indicador o alerta fornece e saber onde procurar informações sobre ele.
Abaixo temos uma tabela mostrando os tipos de indicadores que precisamos conhecer, com exemplos. 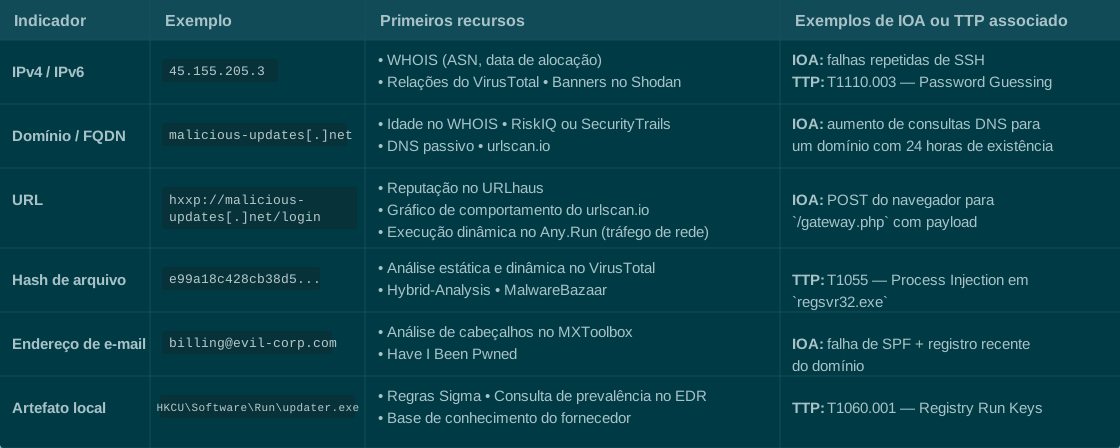
Fontes de inteligência de ameaças cibernéticas
- A inteligência só é tão confiável quanto a sua origem, pois é ela que sustenta a credibilidade e orienta a análise jurídica caso um indicador provoque, mais tarde, uma interrupção nos negócios. Como analista, é fundamental registrar e compreender a procedência de cada indicador. Segundo o site tryhackme.com as quatro categorias principais de fontes são:
- Telemetria interna: Logs de SIEM, detecções de EDR e e-mails encaminhados para análise oferecem a relevância mais imediata e contextualizada ao seu ambiente.
Serviços comerciais: Feeds premium de fornecedores, sandboxes pagas e análises de origem fechada. Essas fontes costumam ter alta fidelidade, mas podem impor restrições de exportação e compartilhamento devido a licenças.
Inteligência de fontes abertas (OSINT): Bases como AbuseIPDB e URLhaus, blogs públicos com indicadores de comprometimento (IOCs) e pesquisas acadêmicas. Antes de aplicar esses dados, é necessário validá-los por meio de confirmação cruzada.
Comunidades e ISACs: Listas setoriais rotuladas e enriquecidas com contexto (por exemplo, FS-ISAC), que facilitam a troca de informações entre organizações do mesmo segmento.
Classificação de inteligência de ameaças - CTI.
A inteligência de ameaças tem como missão compreender a relação entre o seu ambiente operacional e os adversários. Com base nisso, podemos dividir a threat intel nas seguintes categorias:- Inteligência estratégica: Informações de alto nível que analisam o panorama de ameaças da organização e mapeiam as áreas de risco com base em tendências, padrões e ameaças emergentes capazes de influenciar decisões de negócio. Exemplo: um relatório anual sobre tendências de ransomware que prevê uma migração para extorsão com apagamento de dados no setor de saúde.[pmc.ncbi.nlm.nih][welivesecurity][ctiacademy]
- Inteligência tática: Avaliações do comportamento dos adversários por meio da análise de táticas, técnicas e procedimentos (TTPs). Pode se apresentar como notas de advisory, detalhando, por exemplo, novo abuso da técnica T1059.005 (Visual Basic) em campanhas de malspam.[pmc.ncbi.nlm.nih][nordvpn][faiston]
- Inteligência operacional: Detalhes específicos de campanhas, incluindo motivos e intenção por trás de um ataque. É útil para identificar quais ativos críticos da organização (pessoas, processos e tecnologias) podem ser alvo.[pmc.ncbi.nlm.nih][ctiacademy][faiston]
- Inteligência técnica: Indicadores atômicos e artefatos relacionados a um ataque, como endereços IP, domínios, URLs e hashes de malware.[pmc.ncbi.nlm.nih][ctiacademy][go.crowdstrike][argusbygenix]
Threat Intel Toolkit - Arsenal de inteligência.
- Abaixo tem uma tabela de todas a ferramentas que foram utilizadas para coletar o maximo de informações e verificar as informações coletadas. Dependendo do caso/CTF/desafio não será necessário usar todas, pesquisei e testei algumas ferramentas elas forma adicionadas na tabela.

Desafio - Threat Intel Caso 1
- Um grupo de ameaças acabou de atacar a sua empresa, e a equipa de Resposta a Incidentes (Incident Response) está a trabalhar no caso.
- Como analista L1, ofereceu-se para ajudar e recebeu a tarefa de recolher o máximo possível de informações sobre um domínio malicioso e identificar a infraestrutura da qual o malware depende.
O domínio é:raytracingengine[.]com
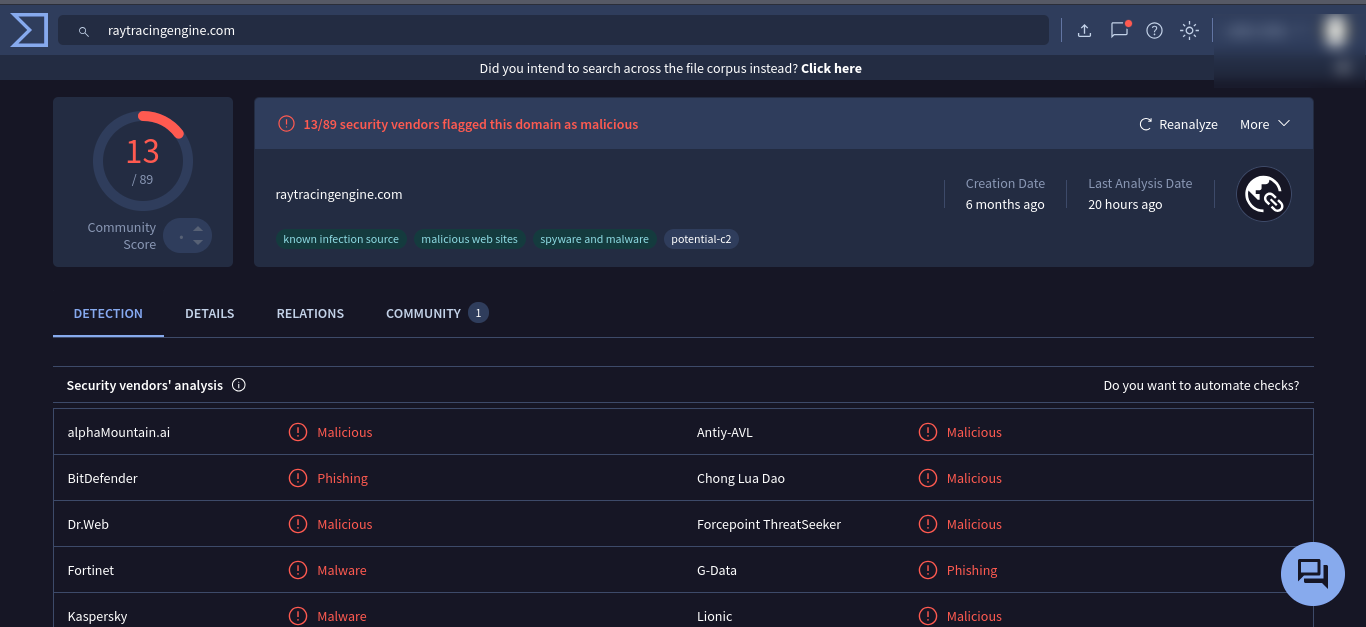
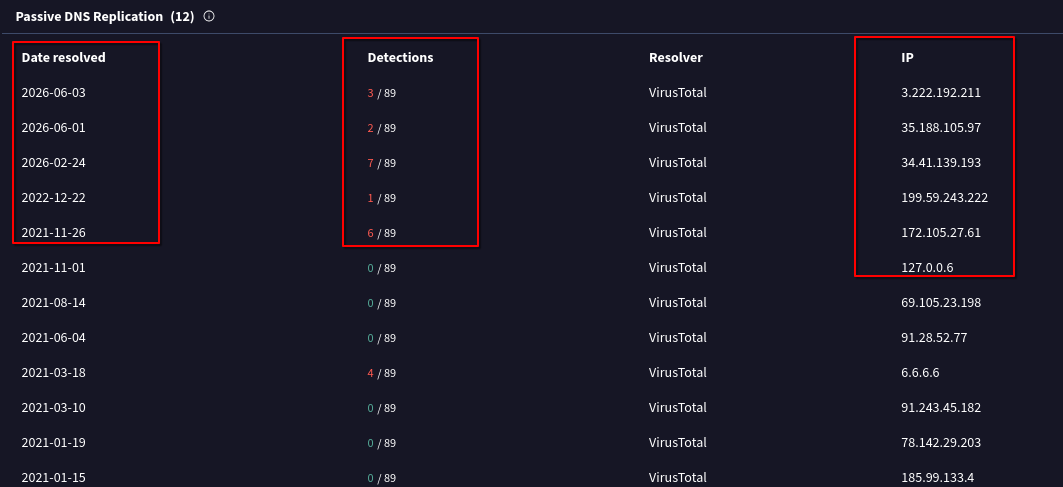
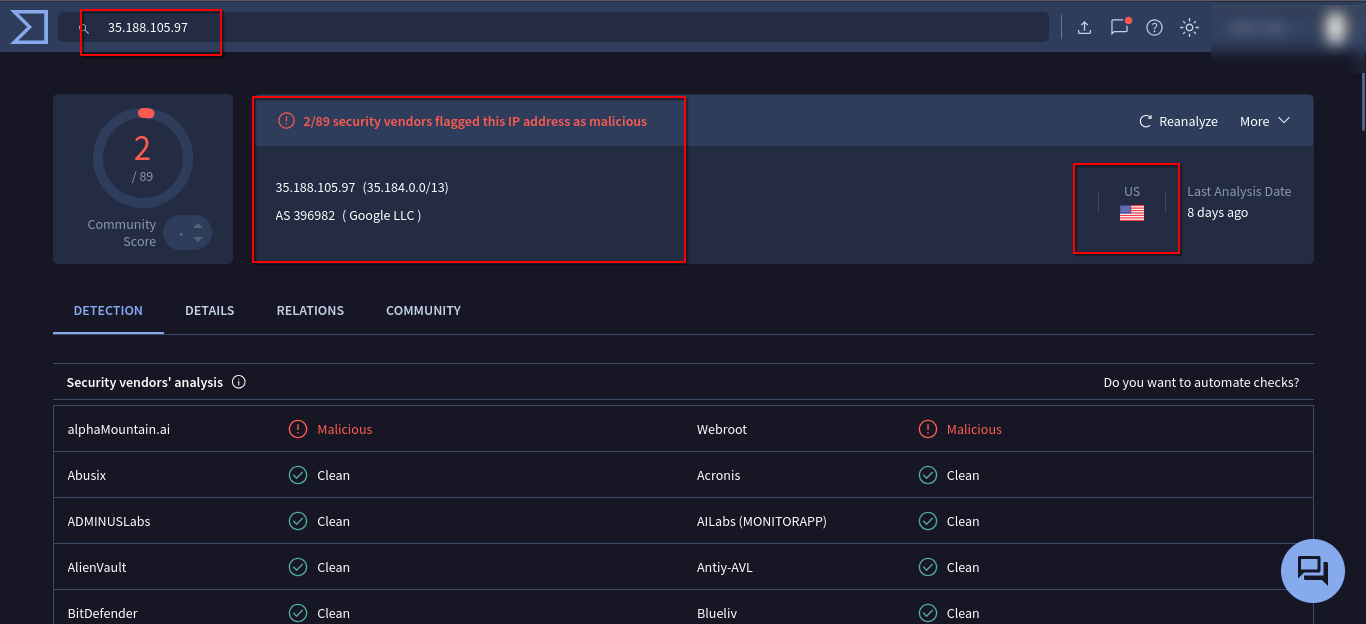
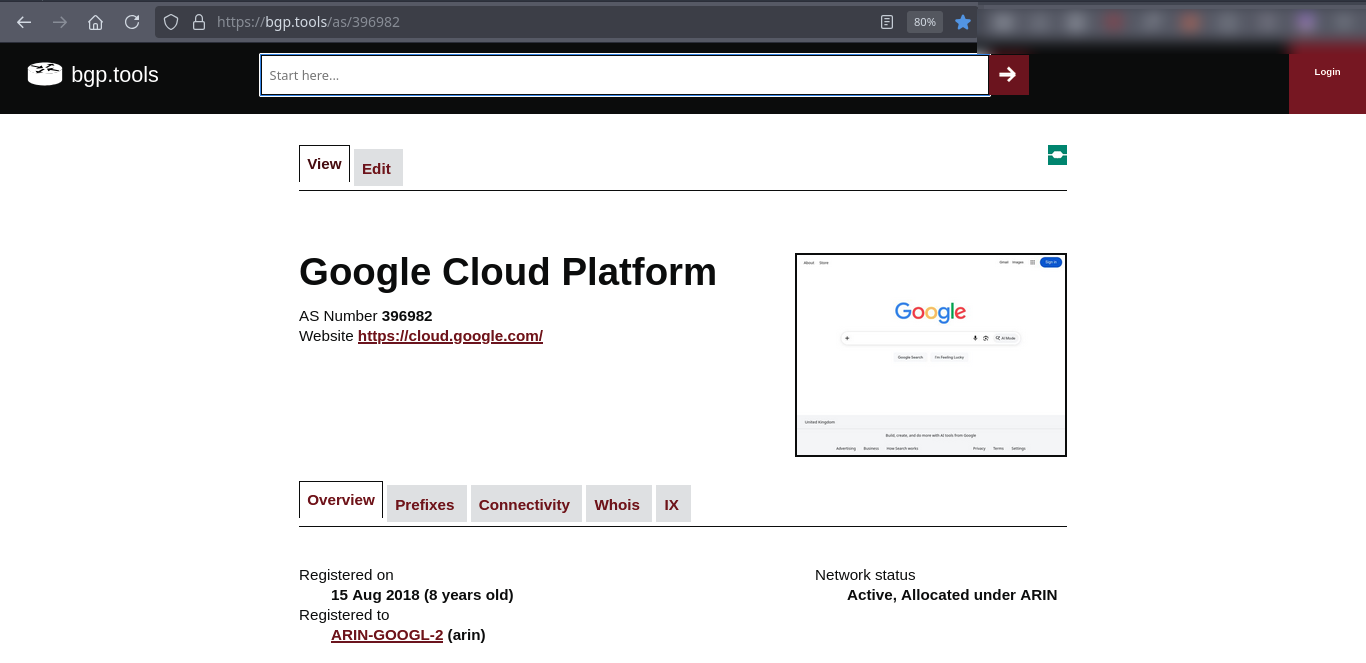
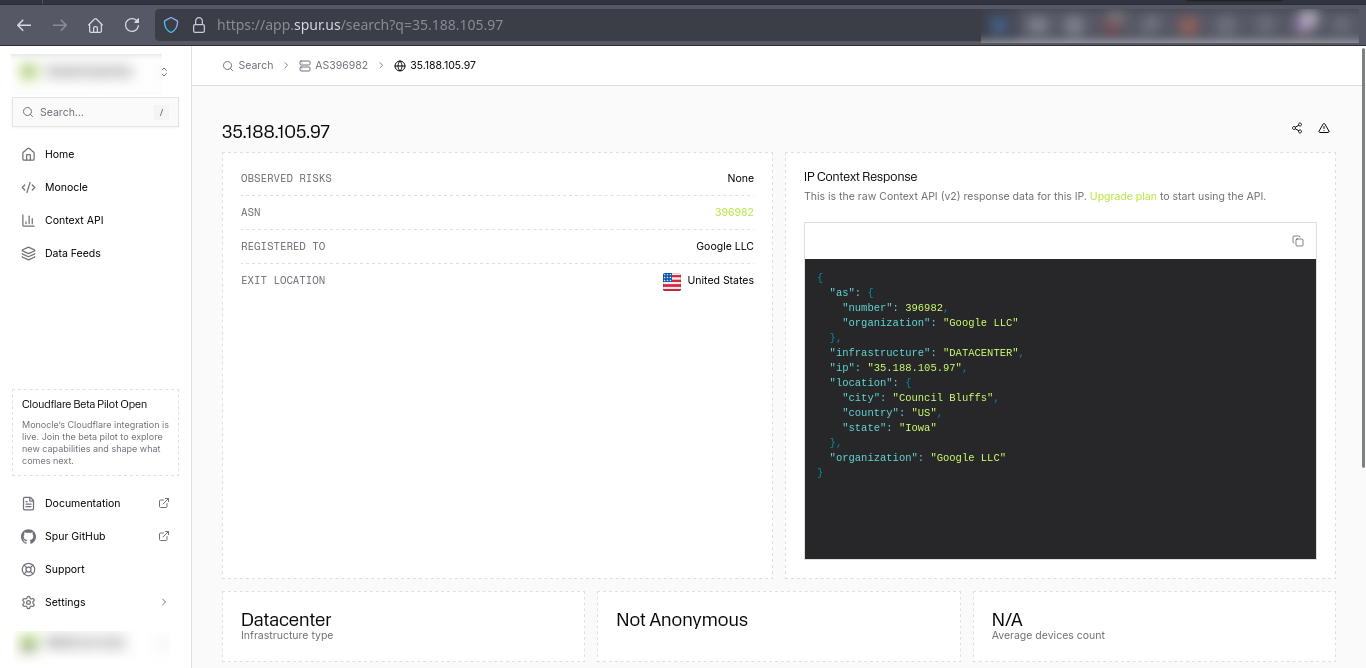
- Precisamos coletar o máximo de informações, verfifica-lás e correlacionar para poder entender a estrutura dessa ameaça detectada. Para não ficar como um tutorial vamos responder as perguntas do tryhackme e informações adicionais. Depois de pesquisar o dominio no VirusTotal observei que algumas empresas de segurança analisaram esse dominio e classificaram como malicioso, note que esse dominio foi indexado ao Virustotal a 6 mês atrás, isso significa que é uma ameaça recente. Além disso, O dominio foi resolvido por 6 endereços de internet classificados como malicioso e três dos endereços estão dentro do intervo de faixas de endereços IP's que pertecem ao Google, possível obter essa informação por meio do número AS, vamos usar esse numero para confirma usando outra ferramenta que chama-se bgp.tools .
- Link como recurso:
https://www.joesandbox.com/#windows
https://browsertotal.com/
https://ipinfo.io/ Ferramenta disponivel me CLI e GUI para coletar informações sobre IPs.
https://hybrid-analysis.com/
https://members.arcx.io/courses/foundation-threat-intelligence-analyst - Melhor curso de CTI da Europa.
https://www.first.org/
https://www.abuseipdb.com/ - Ferramenta para identificar endereços de internet com má reputação
https://detect-respond.blogspot.com/2013/03/the-pyramid-of-pain.html -
https://attack.mitre.org/ - Matriz usada para mapear TTPs
https://urlscan.io/ - Ferramenta usada para coletar informações sobre dominios suspeitos.
https://urlhaus.abuse.ch/
https://www.sis.gov.uk/ - MI6 Agência de inteligência do Reino Unido (UK)
https://www.gov.br/abin/pt-br/institucional/a-abin - Agência Brasileira de Inteligência
https://www.gov.br/abin/pt-br/institucional/missao-visao-e-valores-1/missao-visao-e-valores
https://openphish.com/